Conformidade e Relatórios
Evidências de auditoria estruturadas
As auditorias exigem uma cadeia comprovável que abranja desde o inventário de ativos até o estado de configuração, os intervalos de manutenção e as evidências de testes (não apenas arquivos armazenados). Na prática, essa cadeia costuma estar dispersa entre planilhas, pastas compartilhadas e transferências de responsabilidade por parte de prestadores de serviços. Nossa solução mantém um registro operacional estruturado para ativos primários e secundários, testes, eventos de manutenção e status do firmware, fornecendo visões de relatórios para as equipes de engenharia e conformidade. As ordens de serviço e os custos permanecem no seu EAM.
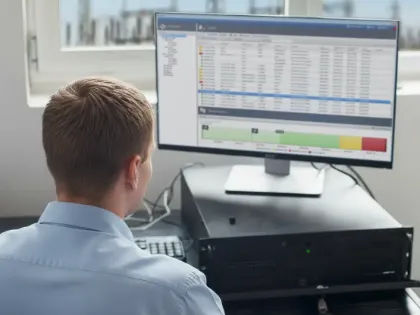
Desafios
Gerenciamento da conformidade em grande escala
A parte mais difícil é produzir evidências consistentes e passíveis de análise entre equipes e fornecedores, abrangendo vários anos nas redes elétricas modernas, especialmente quando os sistemas, as equipes e as normas não estão alinhados.
Evidências de teste fragmentadas entre sistemas de rede
As evidências de testes para ativos primários e secundários da rede elétrica costumam estar espalhadas por e-mails, planilhas, ferramentas de fornecedores e pastas locais. As equipes gastam mais tempo comprovando o que foi feito do que aprimorando a confiança do sistema, enquanto a falta de contexto (quem, quando, o quê e por quê) e a inconsistência dos dados enfraquecem a defensabilidade em caso de auditoria.
Pressão de auditoria
As perguntas de auditoria costumam ser simples: qual versão de configuração foi emitida e qual foi aplicada? Qual firmware está instalado? Quais ativos não cumpriram seu intervalo de manutenção? Se o histórico de configuração e manutenção não for controlado, as respostas dependem de uma reconstrução manual.
Vários marcos regulatórios
As expectativas variam de acordo com a região e com normas como a IEC 62443 (norma de segurança cibernética industrial para sistemas de automação e controle), NIS2 (Diretiva da UE sobre Segurança de Redes e Informações) e NERC CIP (normas de Proteção de Infraestruturas Críticas da North American Electric Reliability Corporation), incluindo a PRC-005 para manutenção de sistemas de proteção. A carga operacional surge quando a geração de relatórios se torna um projeto manual e o status de “pronto para auditoria” depende de indivíduos, em vez de um processo com repetibilidade.
Análise de ativos limitada
Sem dados estruturados e centralizados, as concessionárias ficam limitadas a relatórios estáticos, em vez de análises aprofundadas.
Isso impede que as equipes identifiquem tendências, detectem sinais precoces de degradação dos ativos ou comparem o desempenho entre ativos semelhantes, levando a estratégias de manutenção reativas, em vez de orientadas por dados.
Relatórios inconsistentes
Diferentes equipes e fornecedores costumam documentar os resultados dos testes em diversos formatos e ferramentas, como PDFs ou arquivos isolados, o que dificulta o acesso e a reutilização desses dados ao longo do tempo. Essa falta de padronização limita a visibilidade dos metadados gerais dos ativos e do histórico de manutenção.
Governança e Conformidade
Evidências prontas para auditoria integradas ao fluxo de trabalho
Para fins de conformidade, a governança de ativos gera evidências que podem ser analisadas à medida que o trabalho é realizado. Nossa solução oferece widgets de relatórios e opções de exportação para uma análise rápida da cobertura.
Os cinco «C» da auditoria
- Critérios: intervalos de manutenção exigidos, políticas de configuração, requisitos de comprovação
- Condição: o que está atualmente instalado e que manutenção foi efetivamente realizada
- Causa: por que razão ocorreram discrepâncias (metadados em falta, intervalos não cumpridos, revisões não geridas)
- Consequência: risco, exposição a tempo de inatividade, conclusões da auditoria, custo da correção
- Ação corretiva: acompanhamentos documentados, responsáveis e comprovação do encerramento
Dados e relatórios
Dados consistentes, auditorias previsíveis
O acesso centralizado a esse registro habilita que as equipes analisem os resultados, gerem relatórios padronizados e mantenham total rastreabilidade do que foi feito, quando foi feito e sob qual configuração. Isso melhora a qualidade dos dados, reduz o trabalho manual e garante que a documentação de conformidade mantenha confiança e seja de fácil acesso quando necessário. As visualizações de relatórios e os pacotes de evidências exportáveis facilitam a revisão interna e a preparação para auditorias, sem a necessidade de reconstrução manual.
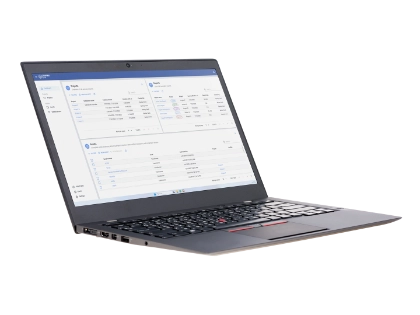
O ADMO-with-InSight é ideal quando você precisa de um registro padronizado de evidências para IEDs e ativos secundários
- Documentação pronta para auditoria: uma cadeia de evidências consistente e passível de revisão para controles internos e auditorias
- Rastreabilidade de configurações e alterações: histórico de revisões das configurações (emitidas, aplicadas, verificadas) e visibilidade do firmware por dispositivo
- Continuidade das evidências entre equipes e fornecedores: um registro padronizado para documentos e resultados provenientes de planilhas, arquivos em PDF e relatórios de prestadores de serviços
- Acompanhamento à prova de falhas na transferência de responsabilidade Fluxos de trabalho de revisão e rastreabilidade de ações corretivas para que as constatações não se percam entre as equipes
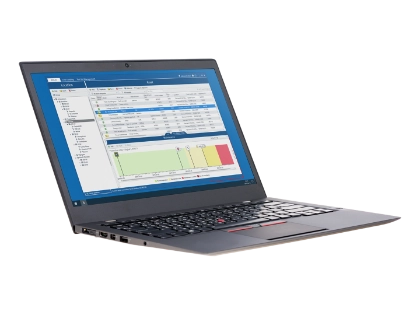
O CORTEX Grid é ideal quando você precisa de avaliações primárias de ativos que possam ser utilizadas na prática
- Análise entre ativos que vai além de relatórios estáticos. Compare ativos entre localizações, tipos e populações
- Detecção de tendências e comparação com referências
Identifique padrões ao longo do tempo e compare o desempenho entre ativos semelhantes - Priorização no nível do portfólio Identifique valores atípicos, sinais de aviso precoce e “onde concentrar os esforços a seguir” em toda a frota
- Estratégia de manutenção baseada em dados: apoie o planejamento baseado em riscos e a análise de desempenho utilizando um histórico consistente de evidências
- O CORTEX inclui o registro padronizado de evidências e acrescenta insights e priorização no nível do portfólio.
Produtos relacionados
De que forma as soluções de conformidade e geração de relatórios podem agregar valor às ferramentas existentes, como os sistemas de gerenciamento de ordens de serviço?
As soluções de conformidade e relatórios proporcionam uma compreensão mais profunda dos ativos elétricos e dos dados de testes. Elas permitem personalizar as visualizações de dados para agrupar e interpretar diferentes pontos de dados, oferecendo novos insights que apoiam a tomada de decisões baseada em dados.
De que forma as soluções de conformidade e relatórios melhoram os processos de elaboração de relatórios?
As soluções de conformidade e geração de relatórios centralizam os dados de ativos e de testes, além de estabelecerem estruturas para a geração de relatórios consistentes. Os relatórios podem ser gerados automaticamente utilizando formatos padronizados, reduzindo o trabalho manual e garantindo uma documentação consistente e pronta para auditoria em todos os projetos e equipes.
É possível padronizar os relatórios entre diferentes equipes e regiões?
Sim, a padronização começa na camada de evidências (identificadores consistentes de ativos, metadados obrigatórios e registros regulamentados) e se estende à geração de relatórios (estruturas de relatórios compartilhadas, dashboards e exportações). Isso melhora a comparabilidade entre ativos, projetos e regiões, ao mesmo tempo em que atende aos requisitos de conformidade.
Que tipo de evidências e relatórios costumam ser apresentados para auditorias e controles internos?
As saídas típicas incluem o status dos intervalos de manutenção por ativo e localização (última manutenção realizada e próxima prevista), configurações do histórico de revisões (emitidas versus aplicadas, com verificação de onde foram utilizadas), visibilidade do firmware por família de ativos e pacotes de auditoria exportáveis que combinam arquivos de evidência, metadados e contexto para análise.
Os relatórios podem incluir dados de vários ativos e testes?
Sim, a solução de conformidade e relatórios oferece suporte à geração de relatórios para múltiplos ativos, consolidando dados de diferentes testes, ativos e períodos em um único relatório. Isso habilita uma análise abrangente e uma documentação clara, tanto no nível dos ativos quanto no da frota.
Como se reduz o número de erros e inconsistências nos relatórios?
Esses riscos podem ser minimizados reduzindo-se a consolidação manual e adotando-se um processo estruturado de coleta de evidências (identificadores consistentes, metadados obrigatórios, registros regulamentados). Estruturas padronizadas de relatórios e fluxos de trabalho com repetibilidade reduzem os erros de copiar/colar e melhoram a consistência entre as equipes.
O ADMO e o CORTEX Grid precisam ser usados juntos?
Não necessariamente. Se o seu objetivo principal for dispor de evidências prontas para auditoria e um histórico de rastreabilidade dos ativos, comece com o ADMO com o InSight. Se você precisar de análises e priorização entre ativos em grande escala, além de documentação padronizada e com rastreabilidade, deve adicionar o CORTEX Grid.
Procurando orientação sobre este assunto?