Conformité et rapports
Éléments probants structurés pour l'audit
Les audits exigent une chaîne de traçabilité vérifiable, allant de l'inventaire des équipements à l'état de configuration, en passant par les intervalles de maintenance et les preuves de test (et pas seulement des fichiers stockés). Dans la pratique, cette chaîne est souvent dispersée entre des feuilles de calcul, des partages de fichiers et les transferts effectués par les sous-traitants. Notre solution gère un historique opérationnel structuré pour les équipements primaires et secondaires, les tests, les interventions de maintenance et l’état du micrologiciel, et fournit des reports destinés aux équipes d’ingénierie et de conformité. Les ordres de travail et les coûts restent dans votre système EAM.
Défis
Gérer la conformité à grande échelle
Le plus difficile est de produire des données cohérentes et vérifiables, valables pour l'ensemble des équipes et des fournisseurs, et couvrant plusieurs années pour les réseaux électriques modernes, en particulier lorsque les systèmes, les équipes et les normes ne sont pas harmonisés.
Éléments de preuve fragmentés dans les différents systèmes
Les preuves de tests relatives aux équipements primaires et secondaires du réseau sont souvent dispersées entre des courrier électroniques, des feuilles de calcul, des outils fournisseurs et des dossiers locaux. Les équipes consacrent davantage de temps à justifier ce qui a été fait qu'à améliorer la fiabilité du système, tandis que l'absence de contexte (qui, quand, quoi et pourquoi) et le manque de cohérence des données affaiblissent la validité des audits.
Pression liée à l'audit
Les questions d'audit sont souvent simples : quelle version des réglages a été publiée par rapport à celle qui a été appliquée ? Quel micrologiciel est installé ? Quels équipements n'ont pas respecté leur intervalle de maintenance ? Si l'historique des réglages et de maintenance n'est pas géré, les réponses dépendent d'une reconstitution manuelle.
Cadres réglementaires multiples
Les attentes varient selon les régions et les référentiels tels que la norme de cybersécurité industrielle IEC 62443 (norme pour les systèmes d’automatisation et de contrôle), la directive NIS2 (directive européenne sur la sécurité des réseaux et de l’information) et les normes NERC CIP (normes de protection des infrastructures critiques de la North American Electric Reliability Corporation), y compris la norme PRC-005 relative à la maintenance des systèmes de protection. La charge en fonctionnement apparaît lorsque le reporting devient une tâche manuelle et que le statut « prêt pour l’audit » dépend d’individus plutôt que d’un processus ayant une haute répétabilité.
Analyses des équipements limités
En l'absence de données structurées et centralisées, les compagnies d’électricité se limitent à des reports statiques plutôt qu'à des analyses approfondies.
Cela empêche les équipes d'identifier les tendances, de détecter les premiers signes de dégradation des équipements ou de comparer les performances entre des équipements similaires, ce qui conduit à des stratégies de maintenance réactives plutôt que fondées sur les données.
Manque de cohérence dans les reports
Les différentes équipes et les différents fournisseurs consignent souvent les résultats des tests dans divers formats et à l'aide de divers outils, tels que des fichiers PDF ou des fichiers isolés, ce qui rend leur accès et leur réutilisation difficiles à long terme. Ce manque de normalisation limite la visibilité sur l'ensemble des métadonnées des équipements et l'historique de leur maintenance.
Gouvernance et conformité
Preuves conformes aux exigences d'audit intégrées au flux de travail
En matière de conformité, la gouvernance des équipements génère des preuves vérifiables au fur et à mesure de l'avancement des travaux. Notre solution propose des widgets de rapport et des options d'exportation permettant de vérifier rapidement l'étendue de la couverture.
Les cinq « C » de l'audit
- Critères : fréquences de maintenance requises, politiques de configuration, exigences en matière de preuves
- Condition : ce qui est actuellement installé et les opérations de maintenance effectivement réalisées
- Cause : raisons de l'apparition des écarts (métadonnées manquantes, intervalles non respectés, révisions non gérées)
- Conséquence : risque, exposition aux temps d'arrêt, constatations d'audit, coût des mesures correctives
- Action corrective : suivis documentés, responsables et preuves de clôture
Données et rapports
Des données cohérentes, des audits prévisibles
L'accès centralisé à cet historique permet aux équipes d'examiner les résultats, de générer des reports standardisés et d'assurer une traçabilité complète des actions effectuées, du moment où elles ont été réalisées et de la configuration utilisée. Cela améliore la qualité des données, réduit les tâches manuelles et garantit que la documentation relative à la conformité reste fiable et facilement accessible en cas de besoin. Les vues de reporting et les dossiers de preuves exportables facilitent les revues internes et la préparation aux audits sans nécessiter de reconstitution manuelle.
ADMO-with-InSight est la solution idéale lorsque vous avez besoin d'un dossier de preuves normalisé pour les IEDs et les équipements secondaires
- Documentation prête pour l'audit : une chaîne de preuves cohérente et vérifiable pour les contrôles internes et les audits
- Traçabilité des configurations et des modifications : historique des révisions des réglages (émis, appliqués, vérifiés) et visibilité du micrologiciel par appareil
- Continuité des preuves entre les équipes et les fournisseurs : un registre centralisé pour les documents et les résultats issus de feuilles de calcul, de fichiers PDF et de reports de sous-traitants
- Suivi garantissant la transition sans faille : suivi des workflows d’examen et traçabilité des actions correctives pour que les constatations ne se perdent pas lors des transferts entre équipes
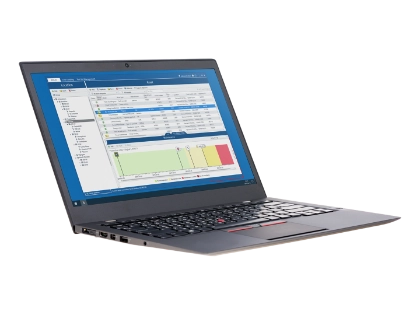
CORTEX Grid est la solution idéale lorsque vous avez besoin d'évaluations primaires exploitables de vos équipements
- Une analyse multi-actifs allant au-delà des rapports statiques : comparez les équipements selon leur emplacement, leur type et leur population
- Détection des tendances et analyse comparative : identifiez les tendances au fil du temps et comparez les performances d’équipements similaires
- Hiérarchisation au niveau du portefeuille : mettez en évidence les valeurs aberrantes, les signaux d’avertissement précoce et les « prochains axes d’intervention » au sein de l’ensemble du parc
- Stratégie de maintenance fondée sur les données : soutenez la planification basée sur les risques et l’analyse des performances à l’aide d’un historique cohérent des données factuelles
- CORTEX intègre l’historique standardisé des données et apporte une vision globale ainsi qu’une hiérarchisation des priorités au niveau du portefeuille.
Produits associés
En quoi les solutions de conformité et de reporting peuvent-elles apporter une valeur ajoutée aux outils existants, tels que les systèmes de gestion des ordres de travail ?
Les solutions de conformité et de reporting permettent de mieux comprendre les éléments électriques et les données de contrôle. Elles permettent de personnaliser l'affichage des données afin de regrouper et d'interpréter différents points de données, offrant ainsi de nouvelles perspectives qui facilitent la prise de décision fondée sur les données.
En quoi les solutions de conformité et de reporting améliorent-elles les processus de reporting ?
Les solutions de conformité et de reporting centralisent les données relatives aux éléments et aux tests, et mettent en place des structures permettant un reporting cohérent. Les reports peuvent être générés automatiquement selon des formats standardisés, ce qui réduit le travail manuel et garantit une documentation cohérente et prête pour l'audit, quel que soit le projet ou l'équipe concerné.
Est-il possible d'harmoniser les reports entre les différentes équipes et régions ?
Oui, la normalisation commence au niveau des données (identifiants d'éléments cohérents, métadonnées obligatoires et dossiers réglementés) et s'étend jusqu'au reporting (structures de rapports partagées, dashboards et exportations). Cela améliore la comparabilité entre les éléments, les projets et les régions, tout en garantissant le respect des exigences de conformité.
Quels types de pièces justificatives et de reports sont généralement fournis dans le cadre des audits et des contrôles internes ?
Les sorties types comprennent notamment l'état des intervalles de maintenance par élément et par site (dernière intervention effectuée et prochaine intervention prévue), les réglages de l'historique des révisions (révisions émises par rapport à celles appliquées, avec vérification des lieux d'application), la visibilité du micrologiciel par famille d'éléments, ainsi que des dossiers d'audit exportables regroupant les fichiers justificatifs, les métadonnées et le contexte à des fins d'examen.
Les rapports peuvent-ils inclure des données provenant de plusieurs éléments et tests ?
Oui, la solution de conformité et de reporting prend en charge le reporting multi-actifs en regroupant les données issues de différents tests, éléments et périodes dans un report unique. Cela permet une analyse exhaustive et une documentation claire, tant au niveau des éléments qu'au niveau de la flotte.
Comment réduit-on les erreurs et les incohérences dans les reports ?
Ces risques peuvent être minimisés en réduisant les opérations de consolidation manuelles et en imposant une collecte structurée des preuves (identifiants cohérents, métadonnées obligatoires, dossiers réglementés). Des structures de rapports standardisées et des flux de travail à répétabilité élevée permettent de réduire les erreurs de copier-coller et d'améliorer la cohérence entre les équipes.
Faut-il utiliser ADMO et CORTEX Grid conjointement ?
Pas nécessairement. Si votre objectif principal est de disposer de preuves prêtes pour un audit et d'un historique de traçabilité des éléments, commencez par ADMO avec InSight. Si vous avez besoin d'une analyse et d'une hiérarchisation des éléments à grande échelle, ainsi que d'une documentation standardisée et à haute traçabilité, vous devriez ajouter CORTEX Grid.
Vous avez besoin de conseils sur ce sujet ?