Detecção de Intrusão
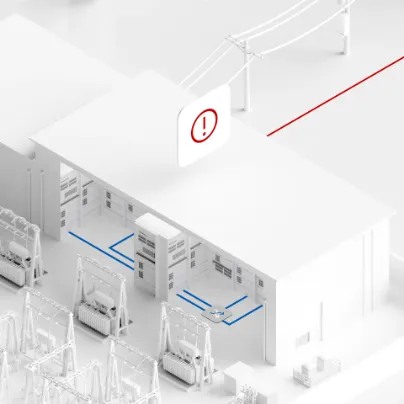
Segurança cibernética em ambientes TO de alta disponibilidade
As redes de subestações e centros de controle exigem comunicação determinística e têm tolerância quase nula a interrupções. As ferramentas tradicionais de segurança de TI frequentemente geram ruído ou ignoram riscos específicos da TO devido à falta de fidelidade aos protocolos e de contexto de operação.
Para superar esses desafios, você precisa de um sistema de detecção de intrusões projetado para ambientes de rede elétrica. Esse sistema deve fornecer visibilidade total da sua rede, reduzir o tempo de investigação e manter a confiabilidade. Ele também deve habilitar você a responder rapidamente a ataques cibernéticos, ser compreensível para a equipe operacional e os centros de operações de segurança (SOCs) e fornecer evidências de conformidade com regulamentações como a NIS2 e requisitos nacionais de detecção.
Desafios
Clareza e responsabilidade em redes de TO
Digitalização e operação remota
A digitalização da rede elétrica e os recursos de energia distribuída ampliam a superfície de ataque e introduzem riscos de exposição entre domínios.
Ameaças direcionadas e específicas para ambientes de TO
Os adversários exploram cada vez mais os padrões previsíveis da TO; a detecção tardia de anomalias aumenta o tempo de permanência e o impacto operacional.
Requisitos mais rigorosos de detecção e geração de relatórios
Devido aos marcos regulatórios e ao dever de diligência dos operadores, a detecção, o registro e a coleta de provas não são mais opcionais.
Funções importantes
Clareza e controle em redes de TO
Transparência da rede
A detecção abrangente de intrusões oferece uma visão estruturada do comportamento da rede de TO, ajudando as equipes a compreender os fluxos de comunicação entre dispositivos, sistemas e locais.
Detecção de anomalias
As redes de operação seguem padrões previsíveis. A detecção de intrusões identifica desvios em relação ao comportamento esperado das comunicações, permitindo que os engenheiros identifiquem atividades anormais precocemente e avaliem riscos potenciais.
Entendendo as mudanças
Atualizações de configuração, trabalhos de manutenção ou atualizações do sistema podem causar efeitos indesejados. O monitoramento voltado para a TO destaca interações inesperadas entre dispositivos e esclarece o que mudou e por que isso é importante.
Análise mais rápida da causa raiz
Um contexto claro reduz o tempo de investigação. A detecção de intrusões permite uma análise mais rápida da causa raiz e uma resolução de problemas mais eficiente, ao correlacionar eventos com o comportamento operacional.
Projetado para TO
Os ambientes de sistemas de potência exigem alta disponibilidade e um rigoroso controle de alterações. A detecção de intrusões deve se adaptar a essas restrições sem prejudicar os processos de proteção ou controle.
Baixo impacto de operação
Um monitoramento eficaz do TO funciona de forma não intrusiva, minimiza os falsos positivos e requer apenas uma sintonia manual mínima. Isso habilita uma implantação escalável em todas as instalações sem aumentar a carga de trabalho da operação.
Histórias de sucesso
Precisávamos verificar o desempenho de cada IDS em condições reais. Cada tempestade põe à prova a capacidade dos nossos sistemas de controle e disjuntores. O mesmo se aplica ao IDS. Se nada acontecer, nunca se sabe o que eles são capazes de detectar.
Vetle Norman
System Engineer, Glitre Nett
Produtos relacionados
Energy Talks
Episódios de podcast relacionados
Site sobre segurança cibernética
Aprofunde-se na detecção de intrusões
Você pode saber ainda mais sobre nossas soluções de detecção de intrusões em redes TO em nosso site de segurança cibernética. Descubra como superar os desafios típicos dos sistemas IDS com o StationGuard.
O que significa "detecção de intrusão"?
Um Sistema de Detecção de Intrusões (IDS) monitora continuamente o tráfego da sua rede de TO em tempo real para identificar ameaças cibernéticas, acessos não autorizados e anomalias. Isso é essencial para operadores da rede elétrica: estruturas regulatórias como NIS2 e BSIG exigem recursos de detecção de ataques, e os ambientes de TO – subestações, centros de controle, sistemas SCADA – enfrentam ameaças crescentes que os firewalls por si só não conseguem detectar. Um IDS torna visíveis os protocolos específicos de TO, contextualiza alertas para uma resposta mais rápida a incidentes e preenche a lacuna entre TI e TO ao fornecer dados acionáveis ao seu SOC/SIEM.
Quais são as principais abordagens de detecção de intrusão?
Existem quatro técnicas principais: a Detecção por Assinatura identifica ameaças conhecidas e indicações de comprometimento (IoCs) por meio de mecanismos de correspondência de padrões, como o Suricata. A Detecção Comportamental cria um modelo do seu sistema e sinaliza desvios não autorizados ou maliciosos. A Lista de Permissões valida o tráfego com perfis de dispositivos predefinidos, abrangendo mais de 300 protocolos de TO – apenas as comunicações permitidas são autorizadas. O Monitoramento Funcional detecta falhas de dispositivos/rede e erros de configuração em toda a sua infraestrutura, identificando problemas operacionais antes que se agravem.
Veja como o StationGuard combina todas essas abordagens visitando nosso site de segurança cibernética:
https://www.omicroncybersecurity.com/en/products/stationguard
Como os “alertas acionáveis” podem ajudar minhas equipes de TI e TO a trabalharem em conjunto?
O principal desafio é que os analistas do SOC geralmente não têm contexto sobre a TO, enquanto os engenheiros de TO não são especialistas em segurança. Os alertas acionáveis resolvem essa questão ao contextualizar eventos específicos da TO em um formato claro e compreensível. O conhecimento integrado sobre TO ajuda os analistas do SOC a interpretar os alertas sem a necessidade de profundo conhecimento sobre a rede elétrica, agilizando a resposta a incidentes. A integração perfeita com o SIEM garante que as equipes de segurança de TI possam agir em eventos de TO sem demora. Ao mesmo tempo, minimizar os falsos positivos por meio da compreensão do sistema mantém ambas as equipes focadas nas ameaças reais.
Procurando orientação sobre este assunto?