Detección de intrusiones
La ciberseguridad en entornos de tecnología operativa (OT) de alta disponibilidad
Las redes de subestaciones y centros de control requieren una comunicación determinista y tienen una tolerancia casi nula a las interrupciones. Las herramientas tradicionales de seguridad de IT suelen generar ruido o pasar por alto los riesgos específicos de la tecnología operativa (OT) debido a la falta de fidelidad en los protocolos y de contexto operativo.
Para superar estos desafíos, se necesita un sistema de detección de intrusiones diseñado para entornos de red eléctrica. Este sistema debe proporcionar una visibilidad completa de su red, acortar el tiempo de investigación y mantener la confiabilidad. También debe permitirle responder rápidamente a los ciberataques, ser comprensible para el personal operativo y los centros de operaciones de seguridad (SOC), y proporcionar evidencia de cumplimiento con regulaciones como NIS2 y los requisitos nacionales de detección.
Desafíos
Claridad y responsabilidad en las redes OT
Digitalización y operación remota
La digitalización de la red eléctrica y los recursos energéticos distribuidos amplían la superficie de ataque e introducen una exposición entre dominios.
Amenazas dirigidas y que aprovechan vulnerabilidades de la ingeniería operativa
Los adversarios analizan cada vez más los patrones predecibles de las tecnologías operativas (OT); la detección tardía de anomalías aumenta el tiempo de retardo y el impacto operativo.
Expectativas más estrictas en materia de detección y notificación
Los marcos normativos y el deber de diligencia de los operadores hacen que la detección, el registro y la recopilación de pruebas ya no sean opcionales.
Funciones importantes
Claridad y control en las redes OT
Transparencia de la red
La detección integral de intrusiones ofrece una visión estructurada del comportamiento de la red de tecnología operativa (OT), lo que ayuda a los equipos a comprender los flujos de comunicación entre dispositivos, sistemas y emplazamientos.
Detección de anomalías
Las redes operativas siguen patrones predecibles. La detección de intrusiones identifica las desviaciones respecto al comportamiento de comunicación esperado, lo que permite a los ingenieros detectar a tiempo cualquier actividad anómala y evaluar los posibles riesgos.
Comprender los cambios
Las actualizaciones de configuración, las tareas de mantenimiento o las mejoras del sistema pueden provocar efectos no deseados. La supervisión centrada en la tecnología operativa (OT) pone de relieve las interacciones inesperadas entre dispositivos y aclara qué ha cambiado y por qué es importante.
Análisis más rápido de las causas raíz
Un contexto claro reduce el tiempo de investigación. La detección de intrusiones permite analizar más rápidamente la causa raíz y realizar la resolución de problemas de manera más eficiente al correlacionar los eventos con el comportamiento operativo.
Diseñado para la red OT
Los entornos de sistemas eléctricos requieren una alta disponibilidad y un control estricto de los cambios. Los sistemas de detección de intrusiones deben adaptarse a estas limitaciones sin interrumpir los procesos de protección o control.
Bajo impacto operativo
Una supervisión eficaz de la red de tráfico (OT) funciona de manera no intrusiva, minimiza los falsos positivos y solo requiere un ajuste manual mínimo. Esto permite una implementación escalable en todas las sedes sin aumentar la carga de trabajo operativo.
Casos de éxito
Necesitábamos comprobar cómo funcionaba cada IDS en condiciones reales. Cada tormenta pone a prueba la capacidad de nuestros sistemas de control y disyuntores. Lo mismo ocurre con los IDS. Si no pasa nada, nunca se sabe qué es lo que pueden detectar.
Vetle Norman
System Engineer, Glitre Nett
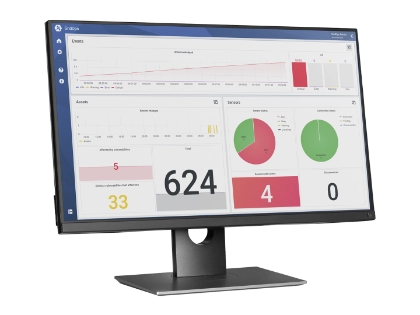
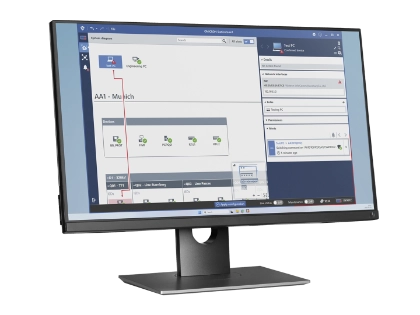
Productos relacionados
Energy Talks
Episodios de podcast relacionados
Sitio web sobre ciberseguridad
Profundice en la detección de intrusiones
Puede obtener más información sobre nuestras soluciones de detección de intrusiones en sistemas de tecnología de operaciones (OT) en nuestro sitio web de ciberseguridad. Descubra cómo superar los retos habituales de los sistemas de detección de intrusiones (IDS) con StationGuard.
¿Qué significa «detección de intrusiones»?
Un sistema de detección de intrusiones (IDS) supervisa continuamente el tráfico de su red de tecnología operativa (OT) en tiempo real para identificar amenazas cibernéticas, accesos no autorizados y anomalías. Es esencial para los operadores de redes eléctricas: los marcos normativos como NIS2 y BSIG exigen capacidades de detección de ataques, y los entornos OT –subestaciones, centros de control, sistemas SCADA– se enfrentan a amenazas crecientes que los cortafuegos por sí solos no pueden detectar. Un IDS hace visibles los protocolos específicos de OT, contextualiza las alertas para una respuesta más rápida ante incidentes y reduce la brecha entre IT y OT al enviar datos procesables a su SOC/SIEM.
¿Cuáles son los principales métodos de detección de intrusiones?
Existen cuatro técnicas clave: la detección de firmas identifica amenazas conocidas e indicaciones de compromiso (IoC) mediante motores de coincidencia de patrones, como Suricata. La detección de comportamiento crea un modelo del sistema de su red y señala las desviaciones no autorizadas o maliciosas. La lista de permitidos valida el tráfico con perfiles de dispositivos predefinidos, que abarcan más de 300 protocolos OT; solo se permite el paso de las comunicaciones autorizadas. El monitoreo funcional detecta fallas de dispositivos o de la red y errores de configuración en toda su infraestructura, identificando problemas operativos antes de que se agraven.
Descubra cómo StationGuard combina todos estos enfoques visitando nuestro sitio web de ciberseguridad:
https://www.omicroncybersecurity.com/en/products/StationGuard
¿Cómo pueden las «alertas procesables» ayudar a mis equipos de IT y OT a trabajar en conjunto?
El núcleo del desafío radica en que los analistas del SOC suelen carecer de contexto sobre la tecnología operativa (OT), mientras que los ingenieros de OT no son especialistas en seguridad. Las alertas procesables resuelven este problema al contextualizar los eventos específicos de la OT en un formato claro y comprensible. Los conocimientos integrados sobre la OT ayudan a los analistas del SOC a interpretar las alertas sin necesidad de contar con una profunda experiencia en redes eléctricas, lo que agiliza la respuesta ante incidentes. La integración perfecta con SIEM garantiza que los equipos de seguridad de IT puedan actuar ante eventos de OT sin demora. Al mismo tiempo, minimizar los falsos positivos al comprender el sistema permite que ambos equipos se concentren en las amenazas reales.
¿Necesita ayuda con este tema?