Notícias
Medições seguras de temporização em disjuntores utilizando aterramento em ambos os lados
agosto 13, 2026
Durante anos, um pressuposto inquestionável definiu a segurança da subestação: "Estamos seguros porque testamos offline." Esse pensamento reconfortante orientou procedimentos e moldou nosso senso de segurança. Hoje, porém, essa crença se tornou um pressuposto perigoso.
Essa conhecida sensação de segurança agora se tornou uma vulnerabilidade, porque as ameaças mudaram. Elas não estão mais apenas do lado de fora do firewall, tentando invadir. Elas chegam por um pen drive ou em um arquivo de configuração comprometido, já dentro do seu perímetro confiável.
Quando a ameaça já está na sala, estar desconectado da internet é irrelevante. Seu equipamento de teste não está mais isolado; ele se torna o alvo principal e, potencialmente, o elo mais fraco da sua cadeia de segurança.
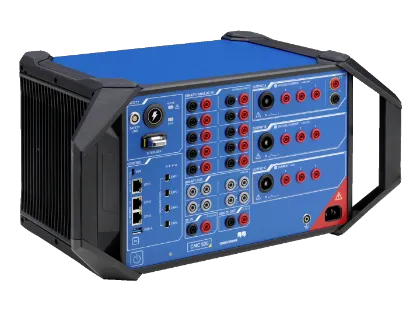
Essa nova realidade exige tomar uma decisão crítica. Você deve confiar apenas nos procedimentos para se proteger de possíveis vulnerabilidades em suas ferramentas? No caso do CMC 500, essa escolha é a base de seu design. Para entender o que isso significa no mundo real, vamos acompanhar um exemplo simples de duas pessoas representando esse conflito.
Conheça John, um técnico de proteção meticuloso com rotinas precisas e altos padrões que confia completamente em suas ferramentas. Suas ações são essenciais para manter a integridade da rede.
Agora, conheça Jane, uma hacker que se dedica a explorar a confiança e os pressupostos.
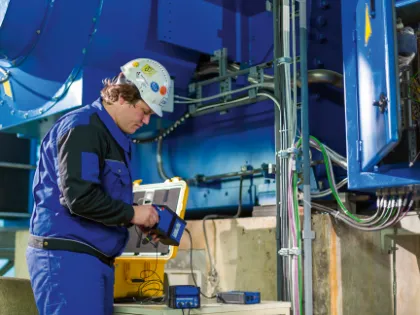
O dia de John começa com um trabalho de rotina na Subestação Alfa. Ele baixa os arquivos de teste necessários do servidor de arquivos. No local, ele recebe uma atualização do arquivo de configurações do cliente em um pen drive. Ele segue minuciosamente todos os procedimentos: todas as conexões de rede em seu PC, incluindo o servidor do escritório (exceto a que está conectada ao seu equipamento de teste), são desabilitadas.
Nada pode dar errado, certo?
Mas Jane já agiu. Dias antes, ela já usou engenharia social para instalar malware no servidor de arquivos do escritório. O PC de John tem os patches de segurança mais recentes e um antivírus atualizado, mas Jane está usando uma vulnerabilidade de dia zero.
Quando John inicia seu teste, o malware em seu PC é ativado. Seu primeiro objetivo é ouvir. Ele tenta analisar a comunicação entre o PC e o equipamento de teste, com o objetivo de descobrir senhas, configurações de IP ou detalhes do firmware.
O resultado: a comunicação do CMC 500 é criptografada desde o primeiro pacote. Os dados, se capturados, não passam de ruído embaralhado.
Frustrado, o malware vai mais longe. Ele se posiciona no centro, fingindo ser o equipamento de teste para o PC de John e ser o PC para o equipamento de teste. Trata-se de um clássico ataque Man-in-the-Middle, projetado para interceptar e manipular comandos.
Como o CMC 500 responde: o CMC 500 não presume nada. Ele utiliza criptografia de chave pública e certificados digitais, permitindo que o PC verifique sua identidade. A chave privada exclusiva do CMC 500 é armazenada no TPM 2.0 (Módulo de Plataforma Confiável 2.0) baseado em hardware, garantindo sua segurança física. Como o malware da Jane não consegue produzir um certificado válido, a conexão é negada instantaneamente. Isso contrasta fortemente com as práticas antigas, que dependem de um sistema de teste offline; esse tipo de sistema presumiria que a conexão é confiável e ignoraria completamente um ataque de falsificação de identidade desse tipo.
John inicia o teste de injeção primária. Ele está usando seu equipamento de teste multifuncional CMC 500 para injetar correntes primárias. Ele se conecta via Wi-Fi para se movimentar livremente e realizar as medições com eficiência.
Mas Jane não desistiu. Ela decidiu mudar de tática depois que sua primeira tentativa foi bloqueada e foi até a subestação para se conectar diretamente à rede Wi-Fi utilizada pelo equipamento de teste. Se fosse bem-sucedida, ela poderia injetar comandos maliciosos, acionar operações perigosas ou até mesmo ferir o pessoal da subestação. Esse é um ataque direto aos controles de acesso do dispositivo.
Como o CMC 500 responde: é aqui que a segurança simples e processual se une ao design reforçado. John não está apenas se conectando, ele está criando mais segurança. Seu PC já autenticou o CMC 500 por padrão. Mas, ao adicionar uma senha, ele habilita a autenticação mútua: agora o CMC também verifica quem está tentando se conectar. Sem as credenciais corretas ou o acesso físico para redefini-las, Jane é bloqueada.
Depois de se frustrar novamente, Jane muda sua estratégia e tenta um nível de ataque mais profundo. Quando John se conecta à rede da subestação para atualizar as configurações, ela tenta enviar um pacote de firmware malicioso para o CMC 500. Se fosse bem-sucedida, esse firmware corrompido poderia iniciar operações indesejadas, atacar outros IEDs na rede ou permanecer inativo até um momento crítico.
Esse é o ponto-chave que distingue o design proativo da política reativa. Outro equipamento de teste pode carregar seu sistema operacional primeiro, confiando em uma varredura pós-instalação para encontrar uma ameaça, mas, nesse ponto, a porta já está aberta.
Como o CMC 500 responde: a porta do CMC 500 nunca se abre para um código não verificado. Ele utiliza a inicialização segura e medida, um processo ancorado no hardware de seu TPM 2.0. Mesmo antes de a instalação executar sua primeira instrução, a assinatura OMICRON valida o firmware. Durante a execução, cada um dos componentes do firmware é verificado criptograficamente, medido e comparado a somas de verificação conhecidas.
O firmware malicioso de Jane não é assinado. O resultado? Nenhuma instalação. Ele permanece em silêncio.
A história de John e Jane não é única. Enquanto você lê este texto, hackers como Jane estão trabalhando incansavelmente para contornar as defesas e explorar vulnerabilidades não observadas. É por isso que a segurança não é uma caixa de seleção única. Ela deve ser vista como um compromisso contínuo, incorporado durante todo o ciclo de vida de um produto.
Mantemos um processo transparente e proativo de tratamento de vulnerabilidades, que você pode explorar em nosso artigo da OMICRON Magazine. Sejam elas descobertas por nossas equipes internas ou relatadas pelos usuários, tratamos de todas as possíveis vulnerabilidades por meio de:
À medida que hackers como Jane evoluem, nossa compreensão sobre segurança cibernética em testes de campo também precisa evoluir.
Para saber mais, assista ao próximo episódio do nosso podcast: #116: Why Testing Offline Is Not Cyber Secure
Neste episódio, nossos especialistas exploram com mais profundidade:
Porque segurança não é apenas um recurso, é uma mentalidade.