Notícias
Medições seguras de temporização em disjuntores utilizando aterramento em ambos os lados
agosto 13, 2026
Os ataques cibernéticos a infraestruturas críticas não estão apenas aumentando — eles estão se tornando mais direcionados e sofisticados, e exploram cada vez mais vulnerabilidades específicas em componentes de OT. Isso torna uma abordagem profissional de gerenciamento de vulnerabilidades uma necessidade absoluta nos dias de hoje. Mas, como muitos de vocês que trabalham diariamente com operações, manutenção ou tecnologia de rede sabem muito bem, muitas vezes já é difícil o suficiente simplesmente identificar os componentes afetados – sem falar em encontrar um possível patch. Mesmo que você saiba que existe uma vulnerabilidade, não há como realizar uma atualização imediatamente.
Então, o que você pode fazer?

No mundo da TI, as atualizações também envolvem testes e aprovações – mas esses processos costumam ser significativamente mais simples do que na OT, onde a disponibilidade máxima e ciclos de teste mais longos são a regra. Outro fator é que, mesmo que um fabricante lance um patch, ele nem sempre é utilizável – pois pode levar a alterações nas funções necessárias para sua instalação específica, por exemplo. O resultado é que, em muitos casos, um patch não é tecnicamente viável – ou pode gerar novos riscos.
E é aí que fica claro exatamente o quão robusta é, de fato, sua estratégia de segurança.

Você conhece suas instalações, seus componentes e seus processos. Mas será que consegue identificar, com o toque de um botão, quais dispositivos são afetados por quais vulnerabilidades – e se elas realmente representam um risco grave? E essa é a chave: as decisões que você toma precisam se basear na realidade da sua própria instalação, não apenas em uma notificação do CVE.
Um sistema eficaz de gerenciamento de vulnerabilidades oferece essa visão geral das vulnerabilidades que são relevantes para você – de forma automática e sempre atualizada.
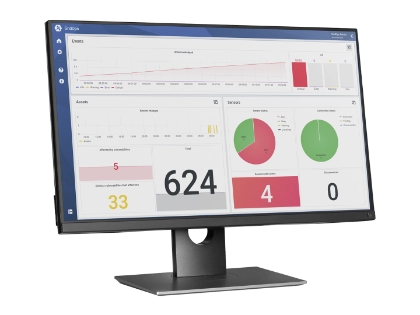
O StationGuard GridOps é a ferramenta que atende exatamente a esses critérios, pois reúne todas as informações em um único lugar. Ele cria automaticamente um inventário preciso de ativos, compara-o com mais de 13.000 vulnerabilidades e 5.500 alertas, e abrange mais de 39 fabricantes. Com a versão mais recente, 2.00, agora é possível atribuir um status a cada vulnerabilidade (por exemplo, “Risco aceito” ou “Corrigido”) e documentar as medidas de mitigação de forma rastreável.
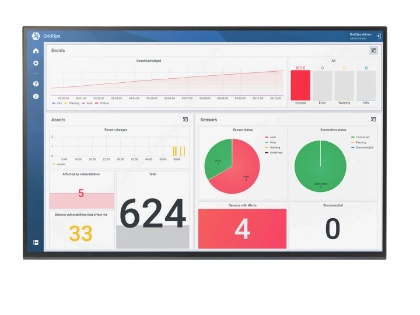
Atribua às vulnerabilidades um status como “Corrigida”, “Risco aceito” ou “Mitigação pendente” – para obter uma visão geral clara e rastreabilidade à prova de auditoria.
A nova versão é mais eficaz na identificação de variantes e módulos (por exemplo, módulos CP da Siemens) e mais hábil em lidar com inconsistências de nomenclatura e contextos CSAF.
Todas as informações detalhadas, ativos afetados e ações em resumo
Adicionamos novos fabricantes de dispositivos e linhas de produtos de empresas como Schneider, Siemens, Hitachi, Cisco e Fortinet.
Como você sabe, sempre há algum risco residual, mesmo com o melhor plano de correção. Mas, se as vulnerabilidades não puderem ser corrigidas por motivos técnicos ou organizacionais, o risco costuma ser inaceitável. Nesse caso, é preciso adotar uma abordagem alternativa, como monitorar a instalação para verificar se as vulnerabilidades estão sendo exploradas. Um sistema de detecção de intrusão é uma boa maneira de fazer isso,
e é exatamente por isso que desenvolvemos o StationGuard Sensor – um sistema de detecção de intrusão (IDS) especificamente otimizado para uso em sistemas de proteção e controle.
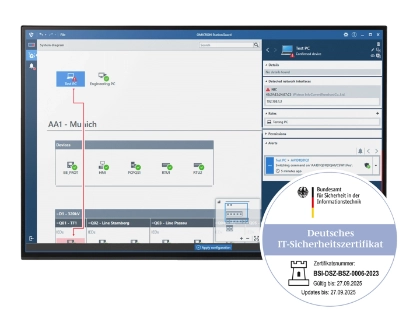
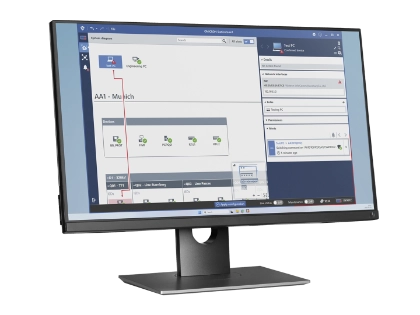
Exibe relatórios, serviços, tráfego de IP e links de comunicação – ideal para classificar conexões novas ou suspeitas.
Prepare toda a configuração no escritório – importando seu inventário de ativos, incluindo endereços IP, endereços MAC e propriedades dos dispositivos.
Ideal para processos automatizados ou para controlar diretamente sistemas SCADA existentes.
Utilize os dados de rede registrados para análises de acompanhamento – em tempo real e com detalhes.
Perfis de funções para IEDs e dispositivos SCADA comuns, incluindo direitos de comunicação predefinidos.
Você conhece seu ambiente – e agora conta com as ferramentas necessárias para avaliar os riscos de forma realista, documentá-los e responder de maneira adequada. O StationGuard GridOps e o StationGuard Sensor colocam você no comando, sempre – mesmo que uma correção de segurança não seja uma opção (ainda).
A dupla perfeita para a segurança de sua OT