Новости
Безопасное измерение времени срабатывания на выключателях с заземлением с обеих сторон
2026-08-13
Кибератаки на критически важную инфраструктуру не просто участились — они становятся все более целенаправленными и изощренными, а также все чаще используют определенные уязвимости в компонентах ОТ. Именно поэтому профессиональное управление уязвимостями абсолютно необходимо в наши дни. Но, как хорошо известно многим из вас, кто ежедневно обеспечивает работу и обслуживание оборудования или имеет дело с сетевыми технологиями, даже простое выявление компонентов, подвергшихся атаке, зачастую представляет собой достаточно сложную задачу, не говоря уже о поиске возможного исправления. Даже если вы знаете, что уязвимость существует, вы не сможете немедленно выполнить обновление.
Что же делать?

В ИТ-среде обновления также не проходят без тестирования и утверждения. Тем не менее эти процессы значительно менее трудоемки, чем в OT, где на первом месте — максимальная доступность и более длительные циклы тестирования. Также стоит учитывать, что даже если производитель выпускает исправление, оно не всегда пригодно к использованию, поскольку может, например, привести к изменению функций, необходимых для вашей конкретной установки. В результате во многих случаях исправление технически невозможно или может привести к новым рискам.
И именно здесь становится ясно, насколько надежна ваша стратегия безопасности.

Вы знаете свои установки, компоненты и процессы. Но можете ли вы одним нажатием кнопки определить, какие устройства подвержены тем или иным уязвимостям, и представляют ли они реальную угрозу? И в этом суть: решения, которые вы принимаете, должны основываться на реальных данных вашей установки, а не только на уведомлениях CVE.
Эффективная система управления уязвимостями предоставляет вам обзор уязвимостей, которые имеют значение для вас, — автоматически и всегда в актуальном состоянии.
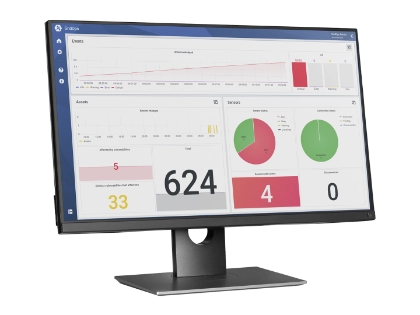
StationGuard GridOps — это инструмент, в точности отвечающий указанным критериям, поскольку он объединяет всю информацию в одном расположении. Он автоматически создает точную инвентаризацию оборудования, сравнивает ее с более чем 13 000 уязвимостей и 5500 рекомендациями и охватывает более 39 производителей. В последней версии 2.00 теперь можно присваивать статус каждой уязвимости (например, «Риск принят» или «Исправлено») и документировать меры по ее устранению, обеспечивая отслеживаемость.
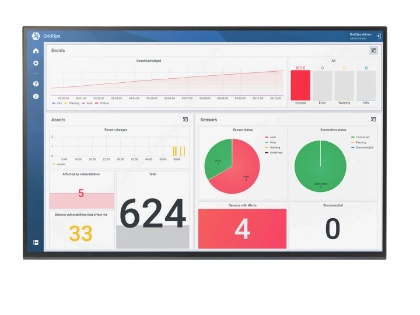
Присваивайте уязвимостям статус, например, «Исправлено», «Риск принят» или «Ожидается устранение», для обеспечения наглядности и отслеживаемости, поддающейся аудиту.
Новая версия лучше идентифицирует варианты и модули (например, модули Siemens CP), а также эффективнее справляется с несоответствиями имен и контекстами CSAF.
Удобный обзор всей подробной информации, оборудования, подвергшегося атаке, и действий.
Мы добавили новых производителей устройств и линейки таких компаний, как Schneider, Siemens, Hitachi, Cisco и Fortinet.
Как вы знаете, даже при самом лучшем плане исправления всегда существует некоторый остаточный риск. Но если уязвимости невозможно устранить по техническим или организационным причинам, риск часто неприемлем. В этом случае необходимо использовать альтернативный подход, например, мониторинг установки на предмет наличия уязвимостей. Сделать это можно с помощью системы обнаружения вторжений,
и именно поэтому мы разработали StationGuard Sensor — систему обнаружения вторжений (IDS), специально оптимизированную для использования в системах защиты и контроля.
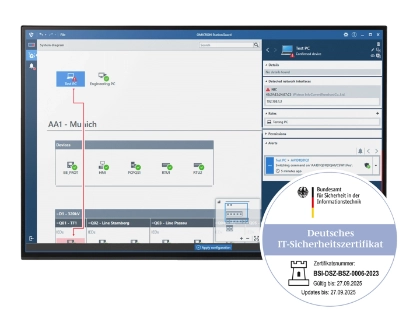
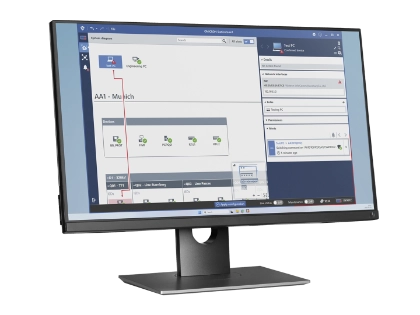
Отображает отчеты, сервисы, IP-трафик и каналы связи — идеально подходит для классификации новых или подозрительных подключений.
Подготовьте полную конфигурацию в офисе — импортируйте список оборудования, включая IP-адреса, MAC-адреса и свойства устройств.
Идеально подходит для автоматизированных процессов или прямого управления существующими системами SCADA.
Используйте записанные данные сети для последующего анализа — в режиме реального времени и с высокой степенью детализации.
Профили ролей для распространенных интеллектуальных электронных устройств (IED) и устройств SCADA, включая предопределенные права связи.
Вы знаете особенности своей инфраструктуры — и теперь у вас есть инструменты для реалистичной оценки рисков, их документирования и надлежащего реагирования. StationGuard GridOps и StationGuard Sensor позволяют вам всегда быть в курсе событий — даже если исправление проблемы пока недоступно.
Лучшее сочетание для обеспечения безопасности OT