Noticias
Mediciones seguras de tiempos en interruptores de potencia mediante la conexión a tierra por ambos lados
agosto 13, 2026
Los ciberataques contra infraestructuras críticas no solo están aumentando, sino que son cada vez más sofisticados y específicos, y explotan cada vez más vulnerabilidades concretas de los componentes de tecnología operativa. Por eso, hoy en día es imprescindible contar con una metodología profesional para gestionar las vulnerabilidades. Pero, como muchos de ustedes que trabajan a diario en operaciones, mantenimiento o tecnología de redes saben muy bien, a menudo es difícil identificar los componentes afectados, por no hablar de encontrar un posible parche. Incluso si saben que existe una vulnerabilidad, no hay manera de llevar a cabo una actualización de inmediato.
Entonces, ¿qué puede hacer?

En el mundo de la informática, las actualizaciones también conllevan pruebas y aprobaciones, pero estos procesos suelen ser mucho más sencillos que en la tecnología operativa, donde la máxima disponibilidad y los ciclos de pruebas más largos son la norma. Otro factor es que, incluso si un fabricante lanza un parche, no siempre es utilizable, ya que podría provocar cambios en las funciones que necesita en su instalación específica, por ejemplo. El resultado es que, en muchos casos, un parche no es técnicamente viable o puede dar lugar a nuevos riesgos.
Y aquí es donde queda claro exactamente lo robusta que es su estrategia de seguridad.

Usted conoce sus instalaciones, sus componentes y sus procesos. Pero, ¿puede decir con solo pulsar un botón qué dispositivos se ven afectados por qué vulnerabilidades y si realmente suponen un riesgo grave? Y esto es lo importante: las decisiones que tome deben basarse en la realidad de su propia instalación, no solo en una notificación de exposición común a vulnerabilidades.
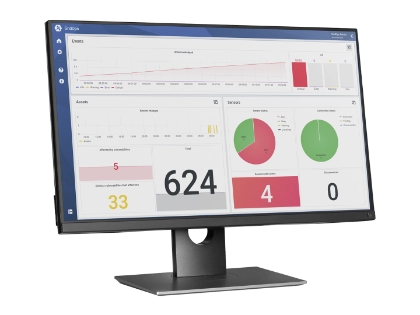
Un sistema eficaz de gestión de vulnerabilidades le ofrece esta visión general de las vulnerabilidades que le afectan, de forma automática y siempre actualizada.
StationGuard GridOps es la herramienta que cumple exactamente estos criterios, ya que reúne toda la información en un solo lugar. Crea automáticamente un inventario preciso de activos, lo compara con más de 13.000 vulnerabilidades y 5.500 avisos, y abarca más de 39 fabricantes. Con la última versión 2.00, ahora puede asignar un estado a cada vulnerabilidad (p. ej., «Riesgo aceptado» o «Parche») y documentar las medidas de mitigación de forma trazable.
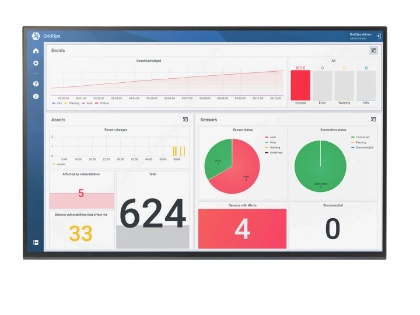
Asigne a las vulnerabilidades un estado como «Parcheada», «Riesgo aceptado» o «Mitigación pendiente», para obtener una visión general clara y una trazabilidad a prueba de auditorías.
La nueva versión identifica mejor las variantes y los módulos (p. ej., módulos CP de Siemens) y es más eficaz a la hora de resolver incoherencias en los nombres y contextos CSAF.
Toda la información detallada, los activos afectados y las medidas a tomar de un vistazo.
Hemos añadido nuevos fabricantes de dispositivos y líneas de empresas como Schneider, Siemens, Hitachi, Cisco y Fortinet.
Como ya sabe, incluso con el mejor plan de parches siempre existe un riesgo residual. Pero si las vulnerabilidades no pueden abordarse por motivos técnicos u organizativos, el riesgo suele ser inaceptable. En este caso, debe adoptarse una metodología alternativa, como monitorear la instalación para comprobar si se explotan las vulnerabilidades. Un sistema de detección de intrusión es una buena forma de hacerlo.
Y es precisamente por eso que hemos desarrollado StationGuard Sensor, un sistema de detección de intrusión (IDS) optimizado específicamente para su uso en sistemas de protección y control.
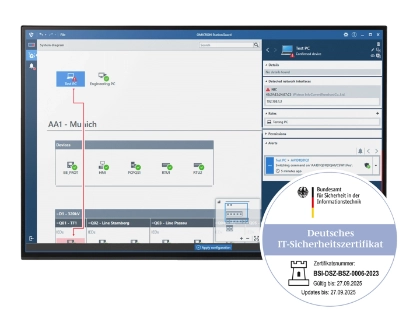
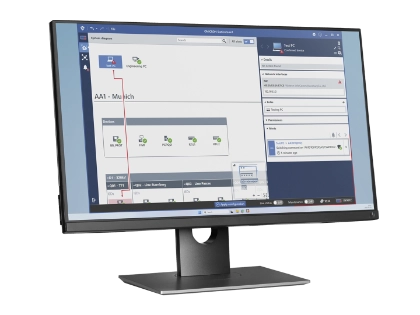
Muestra informes, servicios, tráfico IP y enlaces de comunicaciones, lo que resulta idóneo para clasificar conexiones nuevas o sospechosas.
Prepare la configuración completa en la oficina importando su inventario de activos, incluidas las direcciones IP, las direcciones MAC y las propiedades de los dispositivos.
Idóneo para procesos automatizados o para controlar directamente sistemas SCADA existentes.
Uso de los datos de red registrados para realizar análisis de seguimiento, en tiempo real y con todo detalle.
Perfiles de funciones para los IED y dispositivos SCADA más comunes, incluidos derechos de comunicaciones predefinidos.
Usted conoce su entorno y ahora dispone de las herramientas necesarias para evaluar los riesgos de forma realista, documentarlos y responder de forma adecuada. StationGuard GridOps y StationGuard Sensor permiten tener el control en todo momento, incluso si (aún) no es posible aplicar un parche.
El dúo perfecto para la seguridad de su tecnología operativa