Aktualności
Bezpieczne pomiary czasów zadziałania na wyłącznikach z użyciem uziemienia po obu stronach
sierpnia 13, 2026
Ataki cybernetyczne na infrastrukturę krytyczną nie tylko zdarzają się coraz częściej – stają się one również coraz bardziej ukierunkowane i wyrafinowane, a także w coraz większym stopniu wykorzystują pewne konkretne słabe punkty podzespołów OT. Sprawia to, że profesjonalne podejście do zarządzania podatnościami jest dziś absolutną koniecznością. Jednak wielu spośród fachowców zajmujących się na co dzień obsługą, serwisowaniem i technologiami sieciowymi wie aż za dobrze, że już samo rozpoznanie stwarzającego problemy podzespołu często jest trudne – nie mówiąc już o znalezieniu możliwych środków zaradczych. Nawet, jeżeli wiesz, że słaby punkt istnieje, nie masz możliwości, żeby natychmiast go usunąć.
Więc, co możesz zrobić?

W świecie IT aktualizacje również obejmują testy i procedurę zatwierdzania – jednak te procesy są zazwyczaj znacznie prostsze niż w przypadku systemów OT, w których maksymalna dostępność i dłuższe cykle testowania stanowią istotę sprawy. Kolejnym czynnikiem jest fakt, że nawet jeżeli producent opublikuje aktualizację lub poprawkę, nie zawsze będzie się ona nadawała do użytku – na przykład dlatego, że może prowadzić do zmian funkcji, których potrzebujesz w swojej konkretnej instalacji. W rezultacie w wielu przypadkach nie będzie technicznej możliwości zastosowania łaty – lub jej wdrożenie będzie skutkować powstaniem nowych zagrożeń.
Właśnie w takich sytuacjach staje się jasne, na ile solidna jest w rzeczywistości twoja strategia bezpieczeństwa.

Znasz swoje instalacje, swoje podzespoły i swoje procesy. Ale czy potrafisz bez problemu określić, które urządzenia charakteryzują się którymi słabościami – i czy te słabości faktycznie przedstawiają sobą wysokie ryzyko? To właśnie stanowi klucz: decyzje, które musisz podejmować w oparciu o realia twojej instalacji, a nie tylko powiadomienia CVE.
Skuteczny system zarządzania podatnościami zapewnia ci przegląd słabych punktów, które mają znaczenie dla ciebie – automatycznie i zawsze na czas.
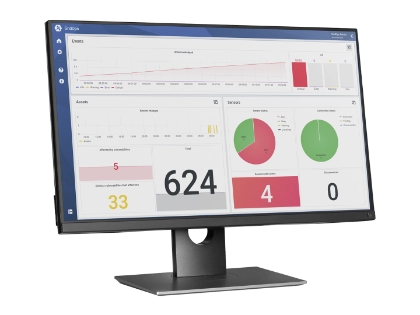
StationGuard GridOps to narzędzie, które spełnia dokładnie te kryteria, ponieważ zbiera wszystkie informacje w jednym miejscu. Automatycznie tworzy precyzyjny spis urządzeń, porównuje go z przeszło 13 000 znanych luk w zabezpieczeniach i 5500 ostrzeżeniami, uwzględniając przy tym ponad 39 producentów. Z najnowszą wersją 2.00 możesz przypisywać status do każdego słabego punktu (np. „Akceptowalne ryzyko” lub „Poprawione”) i w identyfikowalny sposób dokumentować podjęte środki zaradcze.
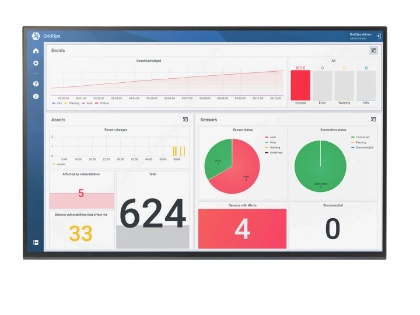
Przypisuj słabym punktom statusy, takie jak „Poprawione”, „Akceptowalne ryzyko”, czy „Oczekuje na środki zaradcze” – pozwala to na uzyskanie przejrzystego przeglądu i identyfikowalności w przypadku audytu.
Nowa wersja radzi sobie lepiej z identyfikowaniem wariantów i modułów (np. modułów CP firmy Siemens) i sprawniej przepracowuje niespójności nazw i konteksty CSAF.
Wszystkie szczegółowe informacje, urządzenia przejawiające podatność oraz podjęte działania, dostępne na pierwszy rzut oka.
Dodaliśmy nowych producentów urządzeń i nowe linie od różnych firm, między innymi Schneider, Siemens, Hitachi, Cisco i Fortinet.
Jak wiesz, zawsze istnieje pewne ryzyko resztkowe, nawet przy najlepszym planie aktualizacji i poprawek. Jeżeli jednak podatnościom nie można zaradzić z przyczyn technicznych lub organizacyjnych, ryzyko często jest nieakceptowalne. W takim przypadku musisz przyjąć alternatywne podejście, na przykład monitorowanie instalacji w celu sprawdzania, czy słabe punkty nie są eksploatowane. System wykrywania nieautoryzowanego dostępu stanowi w takim przypadku dobrą metodę
i właśnie dlatego opracowaliśmy StationGuard Sensor – system wykrywania nieautoryzowanego dostępu (IDS), zoptymalizowany specjalnie pod kątem zastosowania w systemach zabezpieczeń i sterowania.
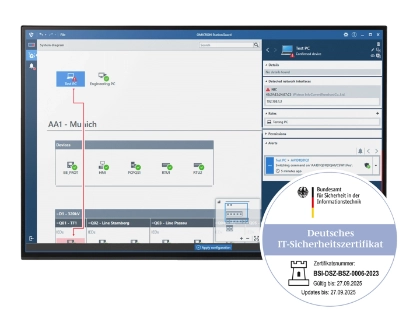
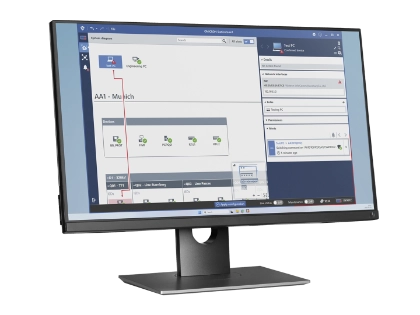
Pokazuje raporty, usługi, ruch w sieci i łącza komunikacyjne – idealnie się nadaje do kategoryzowania nowych lub podejrzanych połączeń.
Przygotuj pełną konfigurację w biurze – importując swój spis urządzeń, wraz z adresami IP, adresami MAC i właściwościami poszczególnych urządzeń.
Idealny do zautomatyzowanych procesów lub do bezpośredniego sterowania istniejącymi systemami SCADA.
Korzystaj z zarejestrowanych danych sieci przy analizach następczych – w czasie rzeczywistym i ze szczegółami.
Profile ról dla powszechnie stosowanych urządzeń IED i SCADA, włącznie ze wstępnie zdefiniowanymi uprawnieniami komunikacyjnymi.
Znasz swoje środowisko – a teraz masz również narzędzia, których potrzebujesz do realistycznej oceny zagrożeń, dokumentowania ich i odpowiedniego reagowania. StationGuard GridOps i StationGuard Sensor pozwalają ci przejąć dowodzenie w każdej sytuacji – nawet jeżeli aktualizacja lub poprawka nie stanowi (jeszcze) możliwej opcji.
Idealny duet dla twojego bezpieczeństwa OT