Zarządzanie podatnościami
Przegląd
Zarządzanie podatnościami wygląda inaczej w OT
Systemy OT i ICS – zabezpieczenia, elementy systemu SCADA i bramki dostępowe– zazwyczaj działają przez dziesiątki lat. Wdrażanie aktualizacji oprogramowania i zmian konfiguracyjnych może wymagać planowanych przerw w działaniu, koordynacji z dostawcami oraz kontroli zgodności z przepisami, a w niektórych przypadkach poprawki mogą być niedostępne.
Dlatego zarządzanie podatnością systemów OT nie polega na eliminowaniu każdej luki w zabezpieczeniach, ale na podejmowaniu świadomych, opartych na ryzyku decyzji, które zapewniają równowagę między cyberbezpieczeństwem, bezpieczeństwem i ciągłością działania.
Kluczowe zasady obejmują identyfikację luk w zabezpieczeniach istotnych dla wdrożonych systemów OT, ocenę ryzyka w oparciu o dostępność i bezpieczeństwo oraz ustalanie priorytetów działań zaradczych w oparciu o wpływ na działalność operacyjną.
Zarządzanie podatnością systemów OT nie jest zadaniem czysto technicznym; jest to ustrukturyzowany proces zarządzania ryzykiem.
Wyzwania
Zagrożenia i obowiązki związane z sieciami OT
Postępująca cyfryzacja, ukierunkowane zagrożenia dla systemów OT oraz wymogi regulacyjne sprawiają, że wykrywanie zagrożeń i zarządzanie oparte na ryzyku stają się priorytetem.
Zwiększona powierzchnia ataku
Zdalne operacje i rozproszone zasoby energetyczne powodują większe narażenie sieci oraz ryzyko międzydomenowe.
Zagrożenia ukierunkowane na OT
Atakujący wykorzystują przewidywalne zachowania w sieci OT; opóźnienia w wykryciu wydłużają czas trwania ataku i zwiększają jego skutki operacyjne.
Presja regulacyjna
Ramy prawne, takie jak NIS2, oraz krajowe wymogi dotyczące wykrywania wymagają udokumentowanego wykrywania i dowodów.
Ograniczenia operacyjne
Długi cykl życia urządzeń i ograniczone terminy wprowadzania poprawek często ograniczają możliwości naprawy.
Środki ochronne
Zwiększ swoje poczucie bezpieczeństwa w zakresie OT
Zrozumiałe zagrożenia związane z nadgodzinami
Skuteczne zarządzanie lukami w zabezpieczeniach systemów OT polega na identyfikowaniu, ocenie i eliminowaniu krytycznych luk w razie potrzeby. Aby ryzyko stało się widoczne i możliwe do opanowania, komunikaty dotyczące bezpieczeństwa muszą być precyzyjnie przypisane do istniejących urządzeń OT, z uwzględnieniem ich stopnia krytyczności.
Widoczność zasobów OT
Posiadanie dokładnego wykazu zasobów OT, obejmującego wszystkie urządzenia OT w sieci, ma kluczowe znaczenie dla oceny podatności na zagrożenia. Taki poziom przejrzystości pozwala przypisać zagrożenia do konkretnych elementów infrastruktury oraz wykrywać nieautoryzowane urządzenia. Ułatwia to również zapewnienie zgodności z przepisami, stanowiąc jednocześnie solidną podstawę do ustalania priorytetów w zakresie ryzyka.
Proaktywna obrona przed atakami typu OT
Zrozumienie rzeczywistego znaczenia luk w zabezpieczeniach i stopnia ich pilności sprzyja optymalnemu planowaniu oraz wczesnemu wdrażaniu środków zaradczych. Gdy nie ma możliwości załatania luk, można zastosować alternatywne środki, takie jak wykrywanie anomalii, aby natychmiast wykrywać ataki wymierzone w te luki.
Odporność w całym cyklu życia
Zarządzanie podatnością na zagrożenia może przyczynić się do zwiększenia odporności i zapewnienia długoterminowej zgodności z przepisami na wszystkich etapach funkcjonowania systemu elektroenergetycznego: na etapie projektowania (weryfikacja planowanych konfiguracji), uruchomienia (identyfikacja początkowych zagrożeń), eksploatacji (monitorowanie zmian i nowo ujawnionych zagrożeń) oraz konserwacji (ocena możliwości zaradczych).
Zalecane rozwiązania
Znajdź odpowiednie rozwiązanie dla swoich celów
Wykrywanie zagrożeń dla systemu i zarządzanie nimi
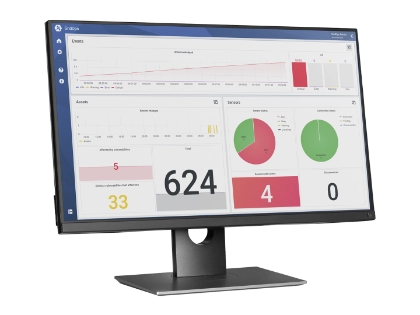
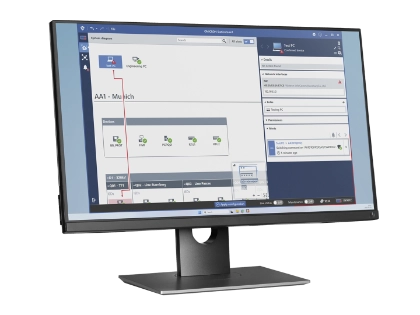
StationGuard Sensor i StationGuard GridOps wzajemnie się uzupełniają, umożliwiając zrównoważone zarządzanie podatnością systemów OT. Podczas gdy Sensor zapewnia wgląd w zasoby i komunikację, GridOps zarządza tymi danymi i wspiera ustrukturyzowaną ocenę ryzyka operacyjnego. Można powiedzieć, że są one oczami i umysłem, które dostarczają informacji i koordynują decyzje dotyczące bezpieczeństwa w środowiskach OT.
Usługi pomocnicze
Specjalistyczna wiedza na rzecz bezpieczeństwa Twojej sieci OT
Nasza wiedza z zakresu cyberbezpieczeństwa systemów OT jest dostosowana do potrzeb środowisk przemysłowych. Skorzystaj więc z pomocy naszych ekspertów, aby wzmocnić cyberbezpieczeństwo swoich systemów OT.
Historia sukcesu
Jeśli sieć elektroenergetyczna przestanie działać na dziesięć dni, zapanuje anarchia. Celem tego projektu było przygotowanie się na tego typu krytyczne sytuacje.
Vetle Norman
System Engineer, Glitre Nett
Produkty powiązane
Energy Talks
Powiązane odcinki podcastu
Strona internetowa poświęcona cyberbezpieczeństwu
Zanurz się głębiej w temat zarządzania podatnością na zagrożenia
Odwiedź naszą stronę poświęconą cyberbezpieczeństwu, aby dowiedzieć się więcej o naszych rozwiązaniach w zakresie zarządzania podatnościami w sieciach OT. Dowiedz się, w jaki sposób ustrukturyzowane, oparte na ryzyku podejście pomaga identyfikować i analizować podatności w Twoim środowisku OT, ustalać priorytety działań naprawczych oraz chronić kluczowe systemy bez zakłócania pracy.
Dlaczego warto sporządzić rzetelny spis zasobów OT?
Rzetelna inwentaryzacja zasobów OT stanowi podstawę skutecznego cyberbezpieczeństwa sieci energetycznej. Bez dokładnej wiedzy na temat każdego urządzenia – w tym jego typu, sprzętu, wersji firmware'u i topologii sieci – operatorzy nie są w stanie precyzyjnie określić, które luki w zabezpieczeniach mają wpływ na ich infrastrukturę. Ogólne alerty o lukach w zabezpieczeniach powodują szum informacyjny; precyzyjna inwentaryzacja gwarantuje, że sygnalizowane są tylko istotne zagrożenia. Jest to również zgodne z przepisami, takimi jak NIS2, i poprawia skuteczność reagowania na incydenty poprzez powiązanie zasobów z technikami i procesami zgłaszania problemów. Krótko mówiąc, nie można zapobiec temu, o czym się nie wie. Odwiedź naszą stronę internetową poświęconą cyberbezpieczeństwu, aby uzyskać więcej informacji na temat właściwych metod zarządzania, które stosujemy w celu wspierania danych dotyczących Twoich zasobów: https://www.omicroncybersecurity.com/en/solutions/ot-ics-asset-inventory
Czym różni się podejście do zarządzania ryzykiem w obszarach IT i OT?
Zarządzanie ryzykiem w obszarze IT kładzie nacisk na poufność poprzez ochronę danych przed nieuprawnionym dostępem. Priorytety w obszarze OT są zasadniczo odwrotne – na pierwszym miejscu stoją bezpieczeństwo i dostępność. Urządzenia OT podatne na ataki w stacji nie można po prostu odłączyć od sieci w celu zainstalowania poprawek bez narażania stabilności sieci energetycznej. Zespoły IT wykonują częste, zautomatyzowane aktualizacje, podczas gdy zespoły OT muszą planować działania w ramach okien operacyjnych, co czasami wymaga miesięcy oczekiwania. Ta różnica w podejściu oznacza, że procesy zarządzania podatnością oparte na IT często zawodzą w środowiskach OT, jeśli nie uwzględniają ograniczeń operacyjnych w czasie rzeczywistym i konsekwencji dla bezpieczeństwa fizycznego. Dlatego rozwiązanie, które pokazuje tylko naprawdę istotne podatności, jest tak cenne dla OT.
Jakie są typowe wyzwania związane z zarządzaniem lukami w zabezpieczeniach OT?
Zarządzanie lukami w zabezpieczeniach systemów OT sieci elektroenergetycznej stanowi wyzwanie, ponieważ wszechstronny zakres większości narzędzi skanujących wykrywa nawet najbardziej marginalne luki, co skutkuje przytłaczającą ilością fałszywych alarmów. Bez dokładnego wykazu zasobów, obejmującego wersje firmware'u i typy urządzeń, operatorzy nie są w stanie określić, które luki stanowią poważne zagrożenie. Ponadto instalowanie poprawek w systemach OT wymaga planowanych przerw w dostawie energii elekrycznej, koordynacji z dostawcami i szeroko zakrojonych testów, co sprawia, że szybkie usunięcie problemów jest prawie niemożliwe. Starsze urządzenia o cyklu życia wynoszącym 15–25 lat dodatkowo komplikują sprawę, ponieważ dostawcy mogą już nie udostępniać dla nich poprawek.
Szukasz wskazówek na ten temat?