Gerenciamento de Vulnerabilidades
Visão geral
A gestão de vulnerabilidades é diferente na TO
Os sistemas TO e ICS – relés de proteção, componentes SCADA e gateways – costumam funcionar por décadas. A aplicação de atualizações de software e alterações de configuração pode exigir interrupções programadas, coordenação com os fornecedores e verificações regulatórias, em casos em que as correções podem não estar disponíveis.
É por isso que o gerenciamento de vulnerabilidades em TO não se trata de eliminar todas as vulnerabilidades; trata-se de tomar decisões informadas e baseadas no risco que equilibrem a segurança cibernética, a segurança física e a continuidade da operação.
Os princípios-chave incluem identificar vulnerabilidades relevantes para os sistemas de TO implantados, avaliar riscos com base na disponibilidade e segurança e priorizar a mitigação com base no impacto da operação.
O gerenciamento de vulnerabilidades de TO não é uma tarefa puramente técnica; é um processo estruturado de gerenciamento de riscos.
Desafios
Ameaças e responsabilidades para redes de TO
A crescente digitalização, as ameaças direcionadas à TO e as exigências regulatórias tornam a detecção e a gestão baseada no risco uma prioridade.
Superfície de ataque ampliada
As operações remotas e os recursos energéticos distribuídos aumentam a exposição da rede e os riscos entre domínios.
Ameaças direcionadas à TO
Os adversários exploram comportamentos previsíveis da infraestrutura de TI; a detecção tardia aumenta o tempo de permanência e o impacto da operação.
Pressão regulatória
Estruturas como a NIS2 e os requisitos nacionais de detecção exigem que a detecção e as provas sejam documentadas.
Restrições de operação
Os longos ciclos de vida dos dispositivos e as janelas de atualização limitadas muitas vezes restringem as opções de correção.
Medidas de proteção
Reforce sua confiança na segurança de TO
Riscos compreensíveis em TO
Uma gestão eficaz das vulnerabilidades de TO implica identificar, avaliar e corrigir vulnerabilidades críticas sempre que necessário. Para tornar os riscos visíveis e gerenciáveis, é necessário que os alertas de segurança sejam atribuídos com precisão aos dispositivos de TO existentes, levando em conta sua gravidade.
Visibilidade dos ativos de TI
Dispor de um inventário preciso dos ativos de TO que abranja todos os dispositivos na rede é fundamental para a avaliação de vulnerabilidades. Esse nível de visibilidade permite mapear ameaças a componentes reais e detectar dispositivos não autorizados. Além disso, contribui para a conformidade regulatória, ao mesmo tempo em que oferece uma base sólida para a priorização de riscos.
Defesa proativa de TO
Compreender a verdadeira relevância das vulnerabilidades e sua urgência promove um planejamento ideal e a implementação antecipada de contramedidas. Quando não for possível corrigir as vulnerabilidades, medidas alternativas, como a detecção de anomalias, podem ser implementadas para detectar imediatamente os ataques que as exploram.
Resiliência ao longo do ciclo de vida
A gestão de vulnerabilidades pode contribuir para a resiliência e a conformidade a longo prazo em todas as fases de um sistema de potência: Engenharia (validação das configurações pretendidas), Comissionamento (identificação das exposições iniciais), Operação (monitoramento de alterações e riscos recém-identificados) e Manutenção (avaliação das opções de correção).
Soluções recomendadas
Encontre a solução certa para a sua aplicação
Detecte e gerencie ameaças ao seu sistema
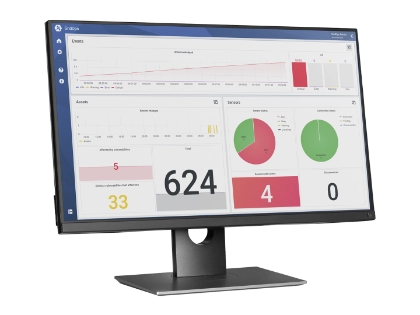
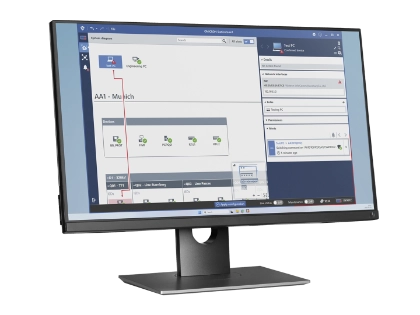
O StationGuard Sensor e o StationGuard GridOps se complementam para garantir uma gestão sustentável das vulnerabilidades de TO. Enquanto o sensor oferece visibilidade sobre os ativos e as comunicações, o GridOps gerencia essas informações e apoia uma avaliação estruturada dos riscos operacionais. Pode-se dizer que eles são os olhos e a mente que orientam e coordenam as decisões de segurança para ambientes de TO.
Serviços de apoio
Conhecimento especializado para a segurança da sua rede de TO
Nosso conhecimento em segurança cibernética de TO é voltado especificamente para ambientes industriais. Portanto, aprimore a segurança cibernética de TO da sua empresa consultando nossos especialistas.
História de sucesso
Se a rede elétrica ficar fora de serviço por dez dias, seráo caos. Este projeto tinha como objetivo nos preparar para esse tipo de cenário crítico.
Vetle Norman
System Engineer, Glitre Nett
Produtos relacionados
Energy Talks
Episódios de podcast relacionados
Site sobre segurança cibernética
Saiba mais sobre gestão de vulnerabilidades
Visite nosso site de segurança cibernética para saber mais sobre nossas soluções de gerenciamento de vulnerabilidades de TO. Descubra como uma abordagem estruturada e baseada em riscos ajuda a identificar e contextualizar vulnerabilidades em seu ambiente de TO, prioriza a correção e protege sistemas críticos sem interromper as operações.
Por que é necessário ter um inventário adequado dos ativos de TO?
Inventários adequados de ativos de TO são a base para uma cibersegurança eficaz da rede elétrica. Sem um conhecimento preciso sobre cada dispositivo – incluindo seu tipo, hardware, versão de firmware e topologia de rede –, os operadores não têm a precisão necessária para identificar quais vulnerabilidades estão afetando sua infraestrutura. Alertas genéricos de vulnerabilidade geram ruído; um inventário preciso garante que apenas ameaças relevantes sejam sinalizadas. Ele também está em conformidade com regulamentações como a NIS2 e melhora a eficiência da resposta a incidentes ao vincular ativos aos técnicos e aos fluxos de trabalho de emissão de tickets. Em resumo, não é possível prevenir o que não se conhece. Visite nosso site de segurança cibernética para obter mais informações sobre os métodos de gerenciamento adequados que usamos para dar suporte aos seus dados de ativos: https://www.omicroncybersecurity.com/en/solutions/ot-ics-asset-inventory
Como diferem as perspectivas de TI e TO em relação ao gerenciamento de riscos?
A gestão de riscos de TI prioriza a confidencialidade, protegendo os dados contra acessos não autorizados. As prioridades da TO são fundamentalmente inversas, com a segurança e a disponibilidade em primeiro lugar. Um dispositivo de TO vulnerável em uma subestação não pode simplesmente ser desconectado da rede para a aplicação de patches sem comprometer a estabilidade da rede elétrica. As equipes de TI realizam atualizações frequentes e automatizadas, enquanto as equipes de TO precisam planejar em torno de janelas operacionais que, às vezes, exigem meses de espera. Essa diferença de perspectiva significa que os processos de gerenciamento de vulnerabilidades orientados por TI frequentemente falham em ambientes de TO se não levarem em conta as restrições operacionais em tempo real e as consequências para a segurança física. É por isso que uma solução que mostra apenas vulnerabilidades realmente relevantes é tão valiosa para a TO.
Quais são alguns dos desafios mais comuns na gestão de vulnerabilidades de TO?
Gerenciar as vulnerabilidades de TO da rede elétrica é um desafio, pois o escopo abrangente da maioria das ferramentas de varredura sinaliza até mesmo as vulnerabilidades mais remotas, resultando em um volume excessivo de ruído. Sem um inventário preciso dos ativos, que inclua versões de firmware e tipos de dispositivos, os operadores não conseguem determinar quais vulnerabilidades representam um risco grave. Além disso, a aplicação de patches em TO exige interrupções planejadas, coordenação com fornecedores e testes extensivos, tornando a correção rápida quase impossível. Dispositivos legados com ciclos de vida de 15 a 25 anos complicam ainda mais a situação, já que os fornecedores podem não fornecer mais patches.
Precisa de orientação sobre esse assunto?