Detekcja włamań
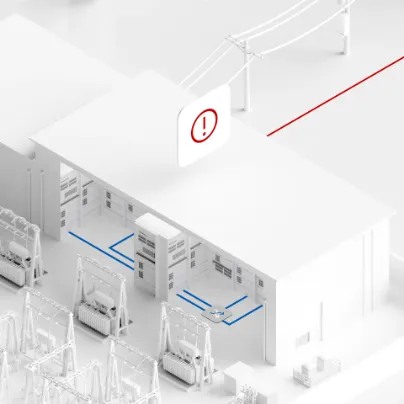
Cyberbezpieczeństwo w środowiskach OT o wysokiej dostępności
Sieci na stacjach elektroenergetycznych oraz w centrach sterowania wymagają deterministycznej komunikacji i charakteryzują się niemal zerową tolerancją na przerwy w działaniu. Tradycyjne narzędzia bezpieczeństwa IT często generują zakłócenia lub pomijają zagrożenia specyficzne dla technologii operacyjnych (OT) z powodu braku zgodności z protokołami i kontekstem operacyjnym.
Aby sprostać tym wyzwaniom, potrzebny jest system detekcji włamań zaprojektowany z myślą o środowiskach sieci elektroenergetycznych. System ten powinien zapewniać pełną widoczność sieci, skracać czas dochodzeń i utrzymywać niezawodność. Powinien on również umożliwiać szybką reakcję na cyberataki, być zrozumiały dla personelu operacyjnego i centrów operacji bezpieczeństwa (SOC) oraz dostarczać dowodów zgodności z przepisami, takimi jak NIS2 i krajowe wymogi dotyczące wykrywania.
Wyzwania
Przejrzystość i odpowiedzialność w sieciach OT
Cyfryzacja i zdalne sterowanie
Cyfryzacja sieci elektroenergetycznej oraz rozproszone źródła energii zwiększają powierzchnię ataku i powodują narażenie międzydomenowe.
Ukierunkowane zagrożenia wykorzystujące luki w zabezpieczeniach systemu operacyjnego
Przeciwnicy coraz częściej badają przewidywalne schematy działań operacyjnych; opóźnione wykrywanie anomalii wydłuża czas przebywania w systemie i zwiększa skutki operacyjne.
Bardziej rygorystyczne wymagania dotyczące wykrywania i zgłaszania
W związku z ramami prawnymi i obowiązkiem staranności spoczywającym na operatorach wykrywanie, rejestrowanie i gromadzenie dowodów nie są już kwestią opcjonalną.
Najważniejsze funkcje
Przejrzystość i kontrola w sieciach OT
Przejrzystość sieci
Kompleksowe wykrywanie włamań zapewnia uporządkowany wgląd w zachowanie sieci OT, pomagając zespołom zrozumieć przepływ komunikacji między urządzeniami, systemami i lokalizacjami.
Wykrywanie anomalii
Sieci operacyjne działają według przewidywalnych schematów. System wykrywania włamań identyfikuje odchylenia od oczekiwanych wzorców komunikacji, umożliwiając inżynierom wczesne rozpoznanie nietypowej aktywności i ocenę potencjalnych zagrożeń.
Zrozumienie zmian
Aktualizacje konfiguracji, prace konserwacyjne lub modernizacje systemu mogą powodować niepożądane skutki. Monitorowanie ukierunkowane na technologie operacyjne (OT) pozwala wykrywać nieoczekiwane interakcje między urządzeniami oraz wyjaśnia, co uległo zmianie i dlaczego ma to znaczenie.
Szybsza analiza przyczyn źródłowych
Jasny kontekst skraca czas trwania dochodzenia. System wykrywania włamań umożliwia szybszą analizę przyczyn źródłowych oraz skuteczniejsze rozwiązywanie problemów dzięki korelacji zdarzeń z zachowaniem systemu podczas pracy.
Stworzone z myślą o terapii zajęciowej
Środowiska systemów zasilania wymagają wysokiej dostępności i ścisłej kontroli zmian. System wykrywania włamań musi dostosować się do tych ograniczeń bez zakłócania pracy zabezpieczeń lub sterowania.
Niewielki wpływ na działalność operacyjną
Skuteczny system monitorowania OT działa w sposób nieinwazyjny, minimalizuje liczbę fałszywych alarmów i wymaga jedynie ograniczonej ręcznej regulacji. Umożliwia to skalowalne wdrażanie w różnych lokalizacjach bez zwiększania obciążenia operacyjnego.
Historie sukcesu
Musieliśmy sprawdzić, jak poszczególne systemy IDS sprawdzają się w rzeczywistych warunkach. Każda burza stanowi sprawdzian dla wydajności naszych systemów sterowania i wyłączników. To samo dotyczy systemów IDS. Jeśli nic się nie dzieje, nigdy nie wiadomo, co system jest w stanie wykryć.
Vetle Norman
System Engineer, Glitre Nett
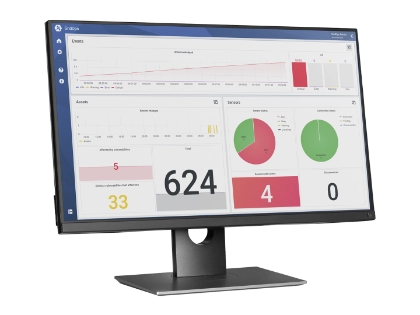
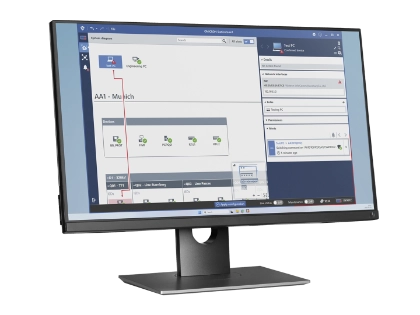
Produkty powiązane
Energy Talks
Powiązane odcinki podcastu
Strona internetowa poświęcona cyberbezpieczeństwu
Zagłęb się w temat detekcji włamań
Więcej informacji na temat naszych rozwiązań z zakresu wykrywania włamań typu OT znajdziesz na naszej stronie poświęconej cyberbezpieczeństwu. Dowiedz się, jak dzięki StationGuard pokonać typowe wyzwania związane z systemami IDS.
Co oznacza pojęcie „detekcja włamań”?
System detekcji włamań (IDS) nieustannie monitoruje ruch w sieci OT w czasie rzeczywistym, aby wykrywać cyberzagrożenia, nieautoryzowane dostępy i anomalie. Jest to niezbędne dla operatorów sieci elektroenergetycznych: ramy regulacyjne, takie jak NIS2 i BSIG, wymagają funkcji wykrywania ataków, a środowiska OT – stacje elektroenergetyczne, centra sterowania i nadzoru, systemy SCADA – stają w obliczu rosnących zagrożeń, których same zapory sieciowe nie są w stanie wykryć. System IDS uwidacznia protokoły specyficzne dla OT, kontekstualizuje alerty w celu szybszej reakcji na incydenty oraz wypełnia lukę między IT a OT, dostarczając dane umożliwiające podjęcie działań do centrum SOC/SIEM.
Jakie są główne metody wykrywania włamań?
Istnieją cztery kluczowe techniki: wykrywanie sygnatur identyfikuje znane zagrożenia i wskaźniki naruszenia bezpieczeństwa (IoC) za pomocą silników dopasowujących wzorce, takich jak Suricata. Wykrywanie behawioralne tworzy model systemu sieci i sygnalizuje nieautoryzowane lub złośliwe odchylenia. Lista dozwolonych urządzeń weryfikuje ruch przy użyciu predefiniowanych profili urządzeń, obejmujących ponad 300 protokołów OT – przepuszczana jest wyłącznie dozwolona komunikacja. Monitorowanie funkcjonalne wykrywa awarie urządzeń/sieci oraz błędy konfiguracji w całej infrastrukturze, identyfikując problemy operacyjne, zanim się nasilą.
Zobacz, jak StationGuard łączy wszystkie te podejścia, odwiedzając naszą stronę internetową poświęconą cyberbezpieczeństwu:
https://www.omicroncybersecurity.com/en/products/stationguard
W jaki sposób „alerty umożliwiające podjęcie działań” mogą pomóc moim zespołom IT i OT we współpracy?
Głównym wyzwaniem jest to, że analitykom SOC zazwyczaj brakuje wiedzy na temat OT, podczas gdy inżynierowie OT nie są specjalistami ds. bezpieczeństwa. Alerty umożliwiające podjęcie działań rozwiązują ten problem poprzez przedstawienie zdarzeń związanych z OT w jasnym i zrozumiałym kontekście. Wbudowana wiedza na temat OT pomaga analitykom SOC interpretować alerty bez konieczności posiadania dogłębnej wiedzy na temat sieci elektroenergetycznej, co przyspiesza reagowanie na incydenty. Płynna integracja z systemem SIEM gwarantuje, że zespoły ds. bezpieczeństwa IT mogą bezzwłocznie reagować na zdarzenia OT. Jednocześnie minimalizacja fałszywych alarmów dzięki zrozumieniu systemu pozwala obu zespołom skupić się na rzeczywistych zagrożeniach.
Szukasz wskazówek na ten temat?