News
Sichere Zeitmessungen an Leistungsschaltern mit beidseitiger Erdung
13. August 2026
Cyberangriffe auf kritische Infrastrukturen nehmen nicht nur zu – sie werden gezielter, raffinierter und nutzen immer öfter spezifische Schwachstellen in OT-Komponenten aus. Wer seine Systeme schützen will, kommt an einem professionellen Schwachstellen-Management nicht mehr vorbei. Doch viele von Ihnen, die täglich in Betrieb, Instandhaltung oder Netztechnik arbeiten, kennen das Problem nur zu gut: Schon die Ermittlung betroffener Komponenten ist oft aufwendig – von einem möglichen Patch ganz zu schweigen. Selbst wenn bekannt ist, dass eine Schwachstelle vorliegt, ist ein Update kurzfristig oft nicht umsetzbar.
Was also tun?

In der IT-Welt sind Updates zwar ebenfalls an Tests und Freigaben gekoppelt – allerdings sind diese Prozesse meist deutlich einfacher als in der OT, wo maximale Verfügbarkeit und längere Testzyklen zum Alltag gehören. Zusätzlich kommt hinzu: Selbst wenn ein Hersteller einen Patch bereitstellt, ist dieser nicht immer einsetzbar – etwa weil sich damit Funktionen verändern, die in Ihrer konkreten Anlage benötigt werden. In vielen Fällen ist ein Patch daher technisch nicht praktikabel – oder bringt neue Risiken mit sich.
Und genau hier zeigt sich, wie stabil Ihre Sicherheitsstrategie wirklich ist.

Sie kennen Ihre Anlagen, Ihre Komponenten und Ihre Prozesse. Aber können Sie auf Knopfdruck sagen, welche Geräte von welcher Schwachstelle betroffen sind – und ob daraus wirklich ein akutes Risiko entsteht? Genau das ist der Schlüssel: fundierte Entscheidungen treffen – nicht nur aufgrund einer CVE-Meldung, sondern basierend auf Ihrer konkreten Anlagenrealität.
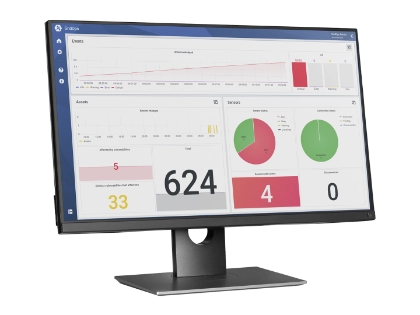
Ein effizientes Schwachstellen-Management bietet Ihnen diesen Überblick über die für Sie relevanten Schwachstellen – automatisiert und aktuell.
Mit StationGuard GridOps erhalten Sie genau das: ein Tool, bei dem alle Informationen zusammenlaufen. Es erstellt automatisch ein präzises Asset-Inventar, vergleicht dieses mit über 13.000 Schwachstellen und 5.500 Advisories und deckt dabei über 39 Hersteller ab. Mit der neuen Version 2.00 können Sie nun auch jeder Schwachstelle einen Status zuweisen (z. B. „Risk accepted“ oder „Patched“) und Maßnahmen nachvollziehbar dokumentieren.
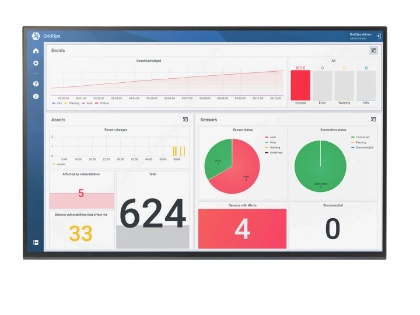
Weisen Sie Schwachstellen einen Status wie „Patched“, „Risk accepted“ oder „Mitigation pending“ zu – für klaren Überblick und revisionssichere Nachvollziehbarkeit.
Bessere Erkennung von Varianten und Modulen (z. B. Siemens CP-Module), intelligentere Verarbeitung von Namensabweichungen und CSAF-Zusammenhängen.
Bessere Erkennung von Varianten und Modulen (z. B. Siemens CP-Module), intelligentere Verarbeitung von Namensabweichungen und CSAF-Zusammenhängen.
Neue Gerätehersteller und -familien wurden ergänzt – unter anderem von Schneider, Siemens, Hitachi, Cisco und Fortinet.
Sie wissen, dass selbst mit bestem Patch-Plan immer ein Restrisiko bleibt. Sofern Schwachstellen aus technischen oder organisatorischen Gründen nicht geschlossen werden können, ist das Risiko allerdings oft inakzeptabel. In diesem Fall müssen alternative Maßnahmen ergriffen werden. Zum Beispiel die Überwachung der Anlage darauf, ob die Schwachstellen angegriffen werden. Hierfür ist ein Intrusion Detection System geeignet.
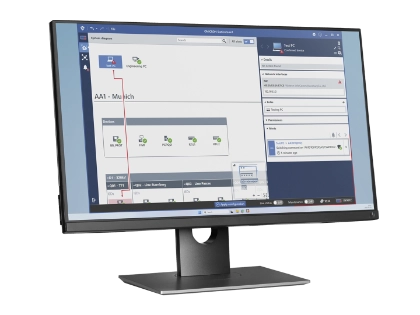
Genau dafür wurde StationGuard Sensor entwickelt – ein Intrusion Detection System (IDS), das speziell für den Einsatz in Schutz- und Steuerungssystemen optimiert wurde.
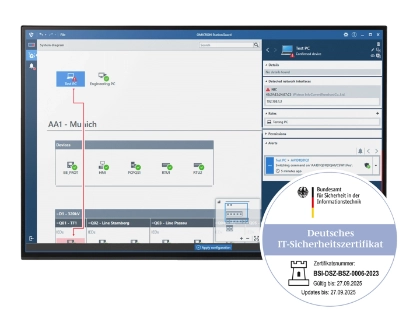
Zeigt Protokolle, Dienste, IP-Flüsse und Kommunikationsbeziehungen – ideal zur Einordnung neuer oder auffälliger Verbindungen.
Bereiten Sie die vollständige Konfiguration im Büro vor – durch den Import Ihres Asset-Inventars inklusive IP-Adressen, MAC-Adressen und Geräteeigenschaften.
Ideal für automatisierte Abläufe oder direkte Ansteuerung über bestehende SCADA-Systeme.
Nutzen Sie aufgezeichnete Netzwerkdaten für die Nachanalyse – in Echtzeit und im Detail.
Rollenprofile für gängige IEDs und SCADA-Geräte inklusive vordefinierter Kommunikationsrechte.
Sie kennen Ihre Umgebung – und jetzt haben Sie die passenden Werkzeuge, um Risiken realistisch einzuschätzen, zu dokumentieren und angemessen zu reagieren. Mit StationGuard GridOps und dem StationGuard Sensor behalten Sie die Kontrolle – selbst dann, wenn ein Patch (noch) nicht möglich ist.
Das perfekte Duo für Ihre OT-Security