Gestión de vulnerabilidades
Resumen
La gestión de vulnerabilidades es diferente en la tecnología operativa (OT)
Los sistemas OT e ICS –relés de protección, componentes SCADA y gateways – suelen funcionar durante décadas. La aplicación de actualizaciones de software y cambios de configuración puede requerir interrupciones planificadas del servicio, coordinación con los proveedores y verificaciones normativas, en momentos en que es posible que no se disponga de soluciones.
Por eso, la gestión de vulnerabilidades de OT no consiste en eliminar todas las vulnerabilidades, sino en tomar decisiones informadas y basadas en el riesgo que equilibren la ciberseguridad, la seguridad y la continuidad operativa.
Los principios clave incluyen identificar las vulnerabilidades relevantes para los sistemas OT implementados, evaluar los riesgos en función de la disponibilidad y la seguridad, y priorizar la mitigación según el impacto operativo.
La gestión de vulnerabilidades de OT no es una tarea puramente técnica; es un proceso estructurado de gestión de riesgos.
Desafíos
Amenazas y responsabilidades en las redes de tecnología operativa
La creciente digitalización, las amenazas específicas contra los sistemas de tecnología operativa (OT) y las exigencias normativas hacen que la detección y la gestión basada en el riesgo sean una prioridad.
Superficie de ataque ampliada
Las operaciones remotas y los recursos energéticos distribuidos aumentan la vulnerabilidad de la red y el riesgo entre dominios.
Amenazas dirigidas a la infraestructura de TI
Los atacantes se aprovechan de los comportamientos predecibles de las tecnologías operativas; una detección tardía aumenta el tiempo de permanencia y el impacto operativo.
Presión regulatoria
Marcos normativos como NIS2 y los requisitos nacionales de detección exigen que la detección y las pruebas estén documentadas.
Limitaciones operativas
Los largos ciclos de vida de los dispositivos y los plazos limitados para la aplicación de parches suelen limitar las opciones de corrección.
Medidas de protección
Aumente su confianza en la seguridad de la tecnología operativa
Riesgos comprensibles de las redes OT
Una gestión eficaz de las vulnerabilidades de las tecnologías operativas (OT) implica identificar, evaluar y resolver las vulnerabilidades críticas cuando sea necesario. Para que los riesgos sean visibles y manejables, es necesario asignar con precisión los avisos de seguridad a los dispositivos OT existentes, teniendo en cuenta su nivel de criticidad.
Visibilidad de activos de OT
Contar con un inventario preciso de los activos de tecnología operativa (OT) que abarque todos los dispositivos OT de la red es fundamental para la evaluación de vulnerabilidades. Este nivel de visibilidad permite identificar las amenazas en componentes concretos y detectar dispositivos no autorizados. Además, facilita el cumplimiento normativo y proporciona una base sólida para la priorización de riesgos.
Defensa proactiva de la red OT
Comprender la verdadera importancia de las vulnerabilidades y su urgencia permite una planificación óptima y la implementación temprana de contramedidas. Cuando no es posible aplicar parches a las vulnerabilidades, se pueden implementar medidas alternativas, como la detección de anomalías, para detectar de inmediato los ataques dirigidos contra ellas.
Resiliencia a lo largo del ciclo de vida
La gestión de vulnerabilidades puede contribuir a la resiliencia y al cumplimiento normativo a largo plazo en todas las fases de un sistema eléctrico: ingeniería (validación de las configuraciones previstas), puesta en servicio (identificación de vulnerabilidades iniciales), operación (supervisión de los cambios y de los riesgos recientemente detectados) y mantenimiento (evaluación de las opciones de corrección).
Soluciones recomendadas
Encuentra la solución adecuada para tu aplicación
Detecte y gestione las amenazas a su sistema
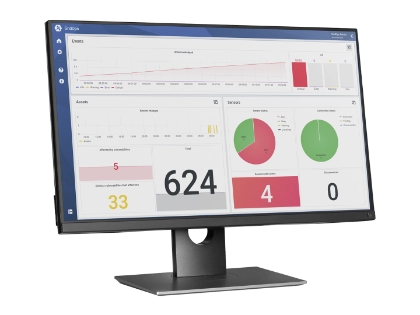
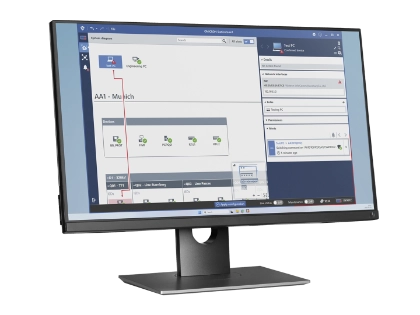
StationGuard Sensor y StationGuard GridOps se complementan entre sí para lograr una gestión sostenible de las vulnerabilidades de la tecnología operativa (OT). Mientras que Sensor ofrece visibilidad sobre los activos y las comunicaciones, GridOps gestiona esa información y facilita una evaluación estructurada de los riesgos operativos. Se podría decir que son los ojos y el cerebro que orientan y coordinan las decisiones de seguridad en los entornos de tecnología operativa (OT).
Servicios de apoyo
Conocimientos especializados para la seguridad de su red de transmisión de datos
Nuestros conocimientos en ciberseguridad de sistemas operativos de tecnología operativa (OT) están especialmente adaptados a entornos industriales. Por eso, mejore la ciberseguridad de sus sistemas OT consultando a nuestros expertos.
Historia de éxito
Si se corta la luz durante diez días, se desata la anarquía. Este proyecto tenía como objetivo prepararnos para este tipo de situaciones críticas.
Vetle Norman
System Engineer, Glitre Nett
Productos relacionados
Energy Talks
Episodios de podcast relacionados
Sitio web sobre ciberseguridad
Profundice en la gestión de vulnerabilidades
Visite nuestro sitio web sobre ciberseguridad para obtener más información sobre nuestras soluciones de gestión de vulnerabilidades de OT. Descubra cómo un enfoque estructurado y basado en el riesgo ayuda a identificar y contextualizar las vulnerabilidades en su entorno de OT, prioriza las medidas correctivas y protege los sistemas críticos sin interrumpir las operaciones.
¿Por qué es necesario contar con un inventario adecuado de activos de OT?
Un inventario adecuado de los activos de tecnología operativa (OT) es la base de una ciberseguridad eficaz de la red eléctrica. Sin un conocimiento preciso de cada dispositivo –incluido su tipo, hardware, versión de firmware y topología de red–, los operadores carecen de la precisión necesaria para identificar qué vulnerabilidades están afectando a su infraestructura. Las alertas genéricas de vulnerabilidades generan ruido; un inventario preciso garantiza que solo se sean indicadores las amenazas relevantes. Además, cumple con normativas como NIS2 y mejora la eficiencia en la respuesta a incidentes al vincular los activos con los técnicos y los flujos de trabajo de tickets. En resumen, no se puede prevenir lo que no se conoce. Visite nuestro sitio web de ciberseguridad para obtener más información sobre los métodos de gestión adecuados que utilizamos para respaldar los datos de sus activos: https://www.omicroncybersecurity.com/en/solutions/ot-ics-asset-inventory
¿En qué se diferencian las mentalidades de gestión de riesgos de las tecnologías de la información (IT) y de las tecnologías operativas (OT)?
La gestión de riesgos de IT da prioridad a la confidencialidad al proteger los datos contra el acceso no autorizado. Las prioridades de la tecnología operativa (OT) son fundamentalmente opuestas, ya que la seguridad y la disponibilidad son lo primero. Un dispositivo OT vulnerable en una subestación no puede simplemente estar fuera de línea para aplicar parches sin poner en riesgo la estabilidad de la red eléctrica. Los equipos de IT realizan actualizaciones frecuentes y automatizadas, mientras que los equipos de OT deben planificar en función de ventanas operativas que a veces requieren meses de espera. Esta diferencia de mentalidad significa que los procesos de gestión de vulnerabilidades impulsados por la IT a menudo fallan en entornos de OT si no tienen en cuenta las restricciones operativas en tiempo real y las consecuencias para la seguridad física. Es por eso que una solución que solo muestra vulnerabilidades verdaderamente relevantes es tan valiosa para la OT.
¿Cuáles son algunos de los retos más comunes a la hora de gestionar las vulnerabilidades de la tecnología operativa (OT)?
La gestión de las vulnerabilidades de la tecnología operativa (OT) de la red eléctrica supone un reto, ya que el alcance tan amplio de la mayoría de las herramientas de escaneo indica incluso las vulnerabilidades más remotas, lo que genera un gran ruido. Sin un inventario preciso de activos que incluya las versiones de firmware y los tipos de dispositivos, los operadores no pueden determinar qué vulnerabilidades suponen un riesgo grave. Además, la aplicación de parches en la OT requiere interrupciones planificadas del servicio, coordinación con los proveedores y pruebas exhaustivas, lo que hace que la corrección rápida sea casi imposible. Los dispositivos heredados con ciclos de vida de entre 15 y 25 años complican aún más las cosas, ya que es posible que los proveedores ya no ofrezcan parches.
¿Necesita ayuda con este tema?