Zgodność z przepisami i sprawozdawczość
Ustrukturyzowane dowody audytowe
Audyty wymagają udokumentowanego łańcucha informacji – od spisu zasobów po stan konfiguracji, częstotliwość konserwacji oraz dowody przeprowadzonych testów (a nie tylko zapisane pliki). W praktyce łańcuch ten jest często rozproszony między arkuszami kalkulacyjnymi, współdzieleniem plików i dokumentacją przekazaną przez wykonawców. Nasze rozwiązanie prowadzi uporządkowaną dokumentację operacyjną dotyczącą zasobów podstawowych i pomocniczych, testów, zdarzeń serwisowych oraz stanu oprogramowania układowego, udostępniając widoki raportów dla zespołów inżynieryjnych i ds. zgodności. Zlecenia pracy i koszty pozostają w systemie ZMS.
Wyzwania
Zarządzanie zgodnością na dużą skalę
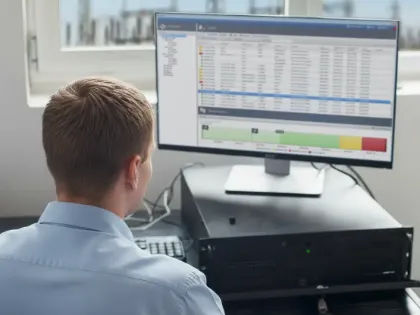
Najtrudniejsze jest zapewnienie spójnych i podlegających weryfikacji danych obejmujących różne zespoły i dostawców oraz rozciągających się na wiele lat w przypadku nowoczesnych sieci energetycznych, zwłaszcza gdy systemy, zespoły i standardy nie są ze sobą zharmonizowane.
Rozproszone dane testowe w różnych systemach sieciowych
Dokumentacja testowa dotycząca aparatry pierwotnej i wtórnej jest często rozproszona po wiadomościach e-mail, arkuszach kalkulacyjnych, narzędziach dostawców i lokalnych folderach. Zespoły poświęcają więcej czasu na udowadnianie, co zostało zrobione, niż na poprawę niezawodności systemu, a brak kontekstu (kto, kiedy, co i dlaczego) oraz niespójne dane osłabiają wiarygodność wyników audytu.
Presja audytowa
Pytania audytowe są często proste: Która wersja nastaw została wydana, a która wdrożona? Która wersja oprogramowania sprzętowego jest zainstalowana? Które zasoby nie przeszły serwisu w wyznaczonym terminie? Jeśli historia konfiguracji i konserwacji nie jest odpowiednio zarządzana, odpowiedzi trzeba ustalać ręcznie.
Różnorodne ramy regulacyjne
Oczekiwania różnią się w zależności od regionu oraz ram regulacyjnych, takich jak norma IEC 62443 (przemysłowa norma dotycząca cyberbezpieczeństwa systemów automatyki i sterowania), NIS2 (dyrektywa UE w sprawie bezpieczeństwa sieci i informacji) oraz NERC CIP (normy North American Electric Reliability Corporation dotyczące ochrony infrastruktury krytycznej), w tym PRC-005 dotyczący serwisowania systemów zabezpieczeń. Obciążenie operacyjne pojawia się, gdy raportowanie staje się zadaniem wykonywanym ręcznie, a stan „gotowości do audytu” zależy od poszczególnych osób, a nie od powtarzalnego procesu.
Analiza ograniczonych aktywów
Bez uporządkowanych, scentralizowanych danych zakłady elektroenergetyczne ograniczają się do sporządzania statycznych raportów, a nie do przeprowadzania dogłębnych analiz.
Uniemożliwia to zespołom identyfikowanie trendów, wykrywanie wczesnych oznak zużycia aktywów czy porównywanie wyników podobnych aktywów, co prowadzi do stosowania strategii serwisowych opartych na reagowaniu na problemy, a nie na danych.
Niespójność w sprawozdawczości
Różne zespoły i dostawcy często dokumentują wyniki testów w różnych formatach i za pomocą różnych narzędzi, takich jak pliki PDF lub pojedyncze pliki, co z czasem utrudnia dostęp do tych danych i ich ponowne wykorzystanie. Ten brak standaryzacji ogranicza wgląd w ogólne metadane zasobów oraz historię ich konserwacji.
Zarządzanie i zgodność z przepisami
Dowody gotowe do kontroli wbudowane w proces pracy
W celu zapewnienia zgodności z przepisami proces zarządzania aktywami generuje weryfikowalne dowody w miarę realizacji zadań. Nasze rozwiązanie oferuje widżety raportowe oraz funkcje eksportu, które umożliwiają szybką weryfikację zakresu działań.
Pięć elementów audytu
- Kryteria: wymagane częstotliwości konserwacji, zasady konfiguracji, wymagania dotyczące dowodów
- Stan: co jest obecnie zainstalowane i jakie czynności konserwacyjne faktycznie przeprowadzono
- Przyczyna: dlaczego wystąpiły rozbieżności (brakujące metadane, pominięte terminy, niezarządzane wersje)
- Konsekwencje: ryzyko, narażenie na przestoje, ustalenia audytowe, koszty działań naprawczych
- Działania naprawcze: udokumentowane działania następcze, osoby odpowiedzialne oraz dowody zamknięcia sprawy
Dane i sprawozdawczość
Spójne dane, przewidywalne audyty
Scentralizowany dostęp do tych danych umożliwia zespołom przeglądanie wyników, generowanie standardowych raportów oraz zapewnienie pełnej identyfikowalności tego, co zostało wykonane, kiedy to miało miejsce oraz w jakiej konfiguracji. Poprawia to jakość danych, ogranicza nakład pracy ręcznej oraz gwarantuje, że dokumentacja dotycząca zgodności pozostaje wiarygodna i łatwo dostępna w razie potrzeby. Widoki raportów oraz pakiety dowodów z możliwością eksportu ułatwiają przeprowadzanie wewnętrznych przeglądów i przygotowywanie się do audytów bez konieczności ręcznej rekonstrukcji danych.
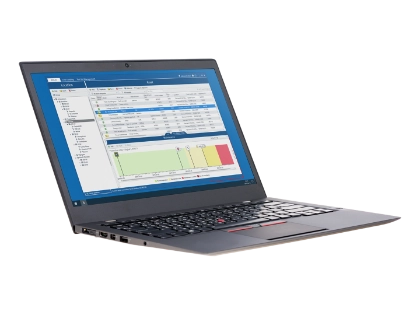
Rozwiązanie ADMO-with-InSight jest idealnym wyborem, gdy potrzebna jest znormalizowana dokumentacja dowodowa dotycząca urządzeń IED i aparatury wtórnej
- Dokumentacja gotowa do audytu – spójny, podlegający weryfikacji łańcuch dowodowy na potrzeby kontroli wewnętrznych i audytów
- Identyfikowalność konfiguracji i zmian – historia zmian nastaw (wydanych, zastosowanych, zweryfikowanych) oraz wgląd w oprogramowanie sprzętowe dla każdego urządzenia
- Ciągłość dowodów między zespołami i dostawcami – jeden ujednolicony rejestr dokumentów i wyników pochodzących z arkuszy kalkulacyjnych, plików PDF oraz raportów wykonawców
- Działania następcze z gwarancją przekazania – przegląd procesów roboczych i identyfikowalność działań naprawczych, dzięki czemu ustalenia nie giną przy przekazywaniu zadań między zespołami
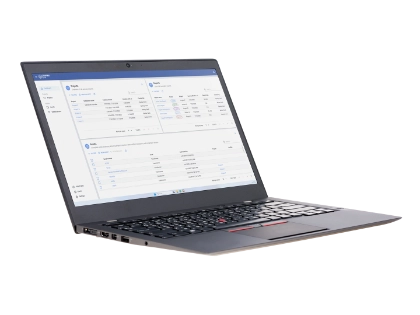
CORTEX Grid to idealne rozwiązanie, gdy potrzebujesz praktycznych ocen aktywów pierwotnych
- Analiza wielu aktywów wykraczająca poza statyczne raportowanie – porównuj aktywa pod kątem lokalizacji, typów i populacji
- Wykrywanie trendów i benchmarking – identyfikuj wzorce w czasie oraz porównuj wyniki podobnych aktywów
- Ustalanie priorytetów na poziomie portfela: identyfikacja wartości odstających, sygnałów wczesnego ostrzeżenia oraz określenie „na czym należy się skupić w następnej kolejności” w całej flocie
- Strategia serwisu oparta na danych – wsparcie planowania opartego na ryzyku oraz analizy wydajności z wykorzystaniem spójnej historii danych
- CORTEX obejmuje znormalizowaną dokumentację dowodową oraz zapewnia wgląd w dane na poziomie portfela i ustalanie priorytetów.
Produkty powiązane
W jaki sposób rozwiązania w zakresie zgodności z przepisami i sprawozdawczości mogą stanowić wartość dodaną dla istniejących narzędzi, takich jak systemy zarządzania zleceniami prac?
Rozwiązania w zakresie zgodności z przepisami i sprawozdawczości zapewniają głębszy wgląd w zasoby elektryczne oraz dane z badań. Umożliwiają one dostosowanie widoków danych w celu grupowania i interpretacji różnych punktów danych, dostarczając nowych spostrzeżeń, które wspierają podejmowanie decyzji opartych na danych.
W jaki sposób rozwiązania w zakresie zgodności z przepisami i sprawozdawczości usprawniają procesy sprawozdawcze?
Rozwiązania w zakresie zgodności i sprawozdawczości umożliwiają scentralizowane zarządzanie danymi dotyczącymi zasobów i testów oraz zapewniają spójne struktury sprawozdawcze. Raporty mogą być generowane automatycznie przy użyciu standardowych formatów, co ogranicza nakład pracy ręcznej i gwarantuje spójną, gotową do audytu dokumentację we wszystkich projektach i zespołach.
Czy raporty można ujednolicić w różnych zespołach i regionach?
Tak, standaryzacja zaczyna się na poziomie danych (spójne identyfikatory zasobów, wymagane metadane i uregulowane zapisy) i obejmuje również raportowanie (wspólne struktury raportów, dashboardy i eksporty). Pozwala to na lepszą porównywalność zasobów, projektów i regionów, a jednocześnie zapewnia zgodność z wymogami regulacyjnymi.
Jakie rodzaje dowodów i raportów zazwyczaj sporządza się na potrzeby audytów i kontroli wewnętrznych?
Typowe wyniki obejmują stan terminów serwisowych w podziale na zasoby i lokalizacje (ostatnia wykonana konserwacja i termin następnej), ustawienia historii aktualizacji (wydane a wdrożone, wraz z informacją o weryfikacji w przypadku zastosowania), dostępność oprogramowania układowego w podziale na rodziny zasobów oraz pakiety audytowe z możliwością eksportu, łączące pliki dowodowe, metadane i kontekst do przeglądu.
Czy raporty mogą zawierać dane dotyczące wielu obiektów i testów?
Tak, to rozwiązanie do zapewniania zgodności i sprawozdawczości umożliwia sporządzanie raportów dotyczących wielu aktywów poprzez konsolidację danych z różnych testów, aktywów i okresów w jednym raporcie. Pozwala to na przeprowadzenie kompleksowej analizy oraz sporządzenie przejrzystej dokumentacji zarówno na poziomie poszczególnych aktywów, jak i całej floty.
W jaki sposób ogranicza się liczbę błędów i niespójności w sprawozdaniach?
Można je zminimalizować poprzez ograniczenie ręcznej konsolidacji danych oraz wprowadzenie ustrukturyzowanego gromadzenia dowodów (spójne identyfikatory, wymagane metadane, uregulowane dokumenty). Standaryzowane struktury raportów i powtarzalne procesy pracy ograniczają błędy wynikające z kopiowania i wklejania oraz zwiększają spójność działań między zespołami.
Czy ADMO i CORTEX Grid muszą być używane razem?
Niekoniecznie. Jeśli Twoim głównym celem jest zapewnienie dokumentacji gotowej do kontroli oraz identyfikowalnej historii aktywów, zacznij od rozwiązania ADMO z modułem InSight. Jeśli potrzebujesz analizy i ustalania priorytetów dla wielu aktywów na dużą skalę, a także znormalizowanej, identyfikowalnej dokumentacji, warto dodać moduł CORTEX Grid.
Szukasz wskazówek na ten temat?