Управление уязвимостями
Обзор
Управление уязвимостями в OT имеет свои особенности
Системы OT и ICS – реле защитны, компоненты SCADA и шлюзы – обычно эксплуатируются на протяжении десятилетий. Для установки обновлений программного обеспечения и внесения изменений в конфигурацию могут потребоваться плановые отключения, согласование с производителями и проверки со стороны регулирующих органов, при этом исправления могут оказаться недоступными.
Именно поэтому управление уязвимостями OT заключается не в устранении каждой уязвимости, а в принятии обоснованных, основанных на оценке рисков решений, обеспечивающих баланс между кибербезопасностью, безопасностью и непрерывностью работы.
Ключевые принципы включают выявление уязвимостей развернутых систем OT, оценку рисков с учетом доступности и безопасности, а также определение приоритетов мер по снижению рисков в зависимости от их влияния на работу.
Управление уязвимостями OT – это не чисто техническая задача, а структурированный процесс управления рисками.
Проблемы
Угрозы и меры безопасности для сетей OT
Растущая цифровизация, целенаправленные угрозы для ОТ технологий и требования регулирующих органов делают выявление угроз и управление рисками приоритетной задачей.
Расширенная поверхность атаки
Дистанционное управление и распределенные энергетические ресурсы приводят к увеличению уязвимости энергосистемы и межсекторных рисков.
Угрозы, направленные на OT
Злоумышленники используют в своих целях предсказуемое поведение OT-систем; запоздалое обнаружение приводит к увеличению времени пребывания вредоносного кода в системе и усугублению последствий для работы.
Регуляторное давление
Такие нормативные рамки, как NIS2, а также национальные требования к обнаружению нарушений, предписывают ведение документации по фактам обнаружения и сбору доказательств.
Операционные ограничения
Длительный жизненный цикл устройств и ограниченные временные рамки для установки исправлений зачастую ограничивают возможности устранения неполадок.
Меры безопасности
Повысьте уверенность в безопасности OT
Понятные ОТ риски
Эффективное управление уязвимостями в ОТ системах подразумевает выявление, оценку и устранение критических уязвимостей в случае необходимости. Для того чтобы риски стали видимыми и поддавались контролю, необходимо точно соотносить рекомендации по безопасности с существующими устройствами OT с учетом степени их критичности.
Видимость оборудования OT
Наличие точного перечня оборудования OT, охватывающего все устройства OT в сети, имеет решающее значение для оценки уязвимостей. Такой уровень прозрачности позволяет соотносить угрозы с конкретными компонентами и выявлять несанкционированные устройства. Кроме того, это способствует соблюдению нормативных требований и служит прочной основой для ранжирования рисков.
Активная ОТ защита
Понимание реальной значимости уязвимостей и степени их срочности способствует оптимальному планированию и своевременному принятию мер противодействия. Если исправление уязвимостей невозможно, можно применить альтернативные меры, такие как обнаружение аномалий, чтобы незамедлительно выявлять атаки, направленные на эти уязвимости.
Устойчивость на протяжении всего жизненного цикла
Управление уязвимостями может способствовать повышению устойчивости и обеспечению долгосрочного соблюдения нормативных требований на всех этапах жизненного цикла Энергосистемы: на этапе проектирования (проверка запланированных конфигураций), ввода в эксплуатацию (выявление первоначальных уязвимостей), эксплуатации (мониторинг изменений и вновь выявленных рисков) и технического обслуживания (оценка вариантов устранения уязвимостей).
Рекомендуемые решения
Найдите подходящее решение для вашей задачи
Обнаружение угроз для вашей системы и борьба с ними
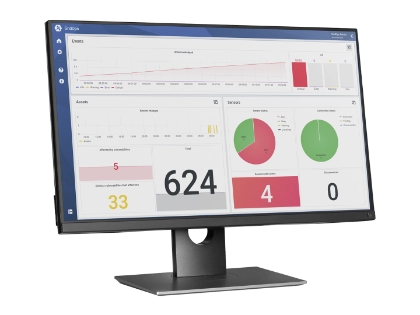
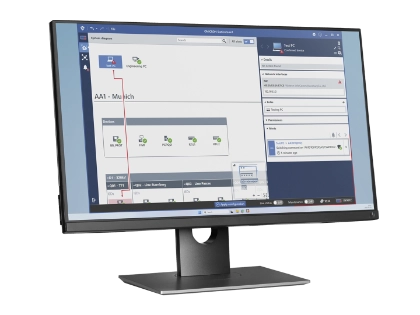
StationGuard Sensor и StationGuard GridOps дополняют друг друга, обеспечивая эффективное управление уязвимостями в операционных технологиях (OT). В то время как Sensor обеспечивает прозрачность данных об оборудовании и каналах связи, GridOps обрабатывает эту информацию и поддерживает структурированную оценку операционных рисков. Можно сказать, что эти решения – это «глаза» и «мозг», которые обеспечивают информацию и координируют принятие решений по безопасности в средах OT.
Вспомогательные услуги
Экспертные знания для вашей ОТ безопасности
Наши знания в области кибербезопасности ОТ специально адаптированы для промышленных сред. Поэтому обратитесь к нашим экспертам, чтобы повысить уровень кибербезопасности вашей системы ОТ.
История успеха
Если электросеть выйдет из строя на десять дней, наступит анархия. Этот проект был направлен на подготовку к подобным критическим ситуациям.
Vetle Norman
System Engineer, Glitre Nett
Подходящие продукты
Energy Talks
Связанные выпуски подкаста
Веб-сайт по кибербезопасности
Узнайте больше об управлении уязвимостями
Посетите наш веб-сайт, посвященный кибербезопасности, чтобы узнать больше о наших решениях по управлению уязвимостями в системах OT. Узнайте, как структурированный подход, основанный на оценке рисков, помогает выявлять и анализировать уязвимости в вашей среде OT, расставлять приоритеты при их устранении и защищать критически важные системы без остановки производственных процессов.
Зачем нужна тщательная инвентаризация оборудования OT?
Надлежащий учет оборудования OT является основой эффективной кибербезопасности энергосистем. Без точной информации о каждом устройстве, включая его тип, аппаратное обеспечение, версию прошивки и топологию сети, операторы не могут с достаточной точностью определить, какие уязвимости затрагивают их инфраструктуру. Общие предупреждения об уязвимостях создают «шум»; точная инвентаризация гарантирует, что будут отмечены только актуальные угрозы. Она также соответствует таким нормам, как NIS2, и повышает эффективность реагирования на инциденты за счет привязки оборудования к техническим специалистам и рабочим процессам по созданию заявок. Одним словом, невозможно предотвратить то, о чем вы не знаете. Посетите наш веб-сайт по кибербезопасности, чтобы узнать больше о методах управления, которые мы используем для поддержки данных о вашем оборудовании: https://www.omicroncybersecurity.com/en/solutions/ot-ics-asset-inventory
Чем отличаются подходы к управлению рисками в сфере ИТ и ОТ?
В сфере управления ИТ-рисками приоритет отдается конфиденциальности, что достигается за счет защиты данных от несанкционированного доступа. Приоритеты в сфере OT кардинально противоположны: на первом месте стоят безопасность и доступность/готовность к работе. Уязвимое устройство OT на подстанции нельзя просто отключить для установки исправлений, не подвергнув риску стабильность энергосистемы. ИТ-команды выполняют частые автоматические обновления, в то время как команды ОТ вынуждены планировать работы в рамках операционных окон, ожидание которых иногда занимает месяцы. Это различие в подходах означает, что процессы управления уязвимостями, ориентированные на ИТ, часто не работают в средах ОТ, если не учитывают операционные ограничения в реальном времени и последствия для физической безопасности. Именно поэтому решение, которое показывает только действительно значимые уязвимости, так ценно для ОТ.
Каковы наиболее распространенные проблемы, связанные с управлением уязвимостями OT?
Управление уязвимостями операционных технологий (OT) в энергосистеме представляет собой сложную задачу, поскольку широкий охват большинства инструментов сканирования выявляет даже самые незначительные уязвимости, что приводит к появлению огромного количества ложных срабатываний. Без точного перечня оборудования, включающего версии прошивки и типы устройств, операторы не могут определить, какие уязвимости представляют серьезную угрозу. Кроме того, установка исправлений для OT требует плановых отключений, координации с производителями и обширного тестирования, что делает быстрое устранение уязвимостей практически невозможным. Устаревшие устройства со сроком службы 15–25 лет еще больше усложняют ситуацию, поскольку производители могут больше не выпускать для них исправлений.
Ищете рекомендации по этой теме?