Détection d'intrusion
La cybersécurité dans les environnements OT à haute disponibilité
Les réseaux des sous-stations et des centres de téléconduite exigent une communication déterministe et ne tolèrent pratiquement aucune interruption. Les outils de sécurité informatique traditionnels génèrent souvent du bruit ou négligent les risques spécifiques aux technologies opérationnelles (OT) en raison d'un manque de fidélité aux protocoles et de contexte opérationnel.
Pour surmonter ces défis, vous avez besoin d'un système de détection d'intrusion conçu pour les environnements de réseau électrique. Ce système doit offrir une visibilité complète sur votre réseau, réduire le temps d'investigation et garantir la fiabilité. Il doit également vous permettre de réagir rapidement aux cyberattaques, être compréhensible pour le personnel opérationnel et les centres d'opérations de sécurité (SOC), et fournir des preuves de conformité aux réglementations telles que NIS2 et aux exigences nationales en matière de détection.
Défis
Clarté et responsabilité dans les réseaux OT
Numérisation et commande à distance
La numérisation du réseau électrique et les ressources énergétiques décentralisées élargissent la surface d'attaque et créent des vulnérabilités interdomaines.
Menaces ciblées et tenant compte de l'OT
Les attaquants sondent de plus en plus les schémas prévisibles des opérations techniques ; la détection tardive des anomalies allonge la durée de la présence malveillante et aggrave l'impact opérationnel.
Des exigences plus strictes en matière de détection et de reporting
En raison des cadres réglementaires et du devoir de diligence des opérateurs, la détection, l'enregistrement et la collecte de preuves ne sont plus facultatifs.
Fonctions importantes
Clarté et contrôle dans les réseaux OT
Transparence du réseau
Une solution complète de détection des intrusions offre une visibilité structurée sur le comportement du réseau OT, aidant ainsi les équipes à comprendre les flux de communication entre les appareils, les systèmes et les sites.
Détection des anomalies
Les réseaux opérationnels suivent des schémas prévisibles. La détection des intrusions identifie les écarts par rapport au comportement de communication attendu, ce qui permet aux ingénieurs de repérer rapidement toute activité anormale et d'évaluer les risques potentiels.
Comprendre les changements
Les mises à jour de configuration, les travaux de maintenance ou les mises à niveau du système peuvent entraîner des effets imprévus. La surveillance axée sur les technologies opérationnelles (OT) met en évidence les interactions inattendues entre les appareils et permet de comprendre ce qui a changé et pourquoi cela est important.
Une analyse plus rapide des causes profondes
Un contexte clair permet de réduire le temps consacré à l'analyse. La détection des intrusions facilite l'analyse des causes profondes et améliore l'éfficacité du dépannage en établissant des corrélations entre les événements et le comportement opérationnel.
Conçu pour la technologie opérationnelle
Les environnements des réseaux électriques exigent une haute disponibilité et un contrôle rigoureux des modifications. Les systèmes de détection d'intrusion doivent s'intégrer à ces contraintes sans perturber les processus de protection ou de contrôle.
Faible impact sur les opérations
Une surveillance efficace OT fonctionne de manière non intrusive, réduit au minimum les faux positifs et ne nécessite qu'un accord manuel limité. Cela permet un déploiement évolutif sur l'ensemble des sites sans alourdir la charge de travail opérationnelle.
Témoignages de réussite
Nous devions évaluer les performances de chaque système IDS dans des conditions réelles. Chaque tempête met à l'épreuve la capacité de nos systèmes de contrôle et de nos disjoncteurs. Il en va de même pour les systèmes IDS. Si rien ne se passe, on ne sait jamais ce qu'ils sont capables de détecter.
Vetle Norman
System Engineer, Glitre Nett
Produits associés
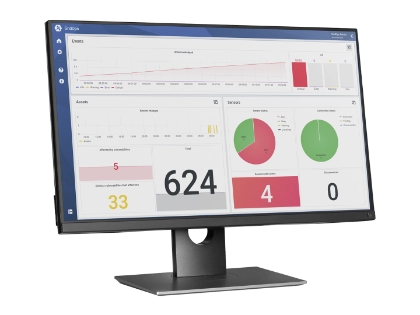
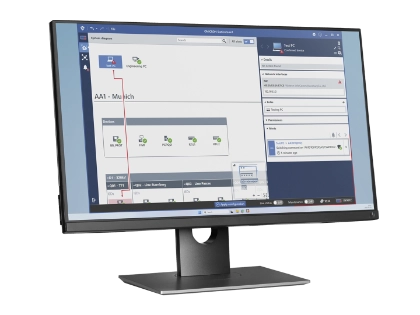
Energy Talks
Épisodes de podcast associés
Site web sur la cybersécurité
Approfondissez vos connaissances en matière de détection des intrusions
Pour en savoir plus sur nos solutions de détection d'intrusions dans les réseaux OT, rendez-vous sur notre site web dédié à la cybersécurité. Découvrez comment surmonter les difficultés courantes liées aux systèmes IDS grâce à StationGuard.
Que signifie « détection d'intrusion » ?
Un système de détection d'intrusion (IDS) effectue en permanence et en temps réel la surveillance du trafic de votre réseau OT afin d'identifier les cybermenaces, les accès non autorisés et les anomalies. Il est indispensable pour les opérateurs de réseaux électriques : les cadres réglementaires tels que NIS2 et BSIG exigent des capacités de détection des attaques, et les environnements OT (sous-stations, centres de téléconduite, systèmes SCADA) sont confrontés à des menaces croissantes que les pare-feu seuls ne peuvent pas détecter. Un IDS rend visibles les protocoles spécifiques à l'OT, contextualise les alertes pour une réponse plus rapide aux incidents et comble le fossé entre l'IT et l'OT en transmettant des données exploitables à votre SOC/SIEM.
Quelles sont les principales méthodes de détection des intrusions ?
Il existe quatre techniques clés : la détection par signature identifie les menaces connues et les indications de compromission (IoC) à l'aide de moteurs de reconnaissance de signatures, tels que Suricata. La détection comportementale établit un système de modèle de votre réseau et signale les écarts non autorisés ou malveillants. La liste d'autorisation valide le trafic à l'aide de profils d'appareils prédéfinis, couvrant plus de 300 protocoles OT : seules les communications autorisées sont autorisées. La surveillance fonctionnelle détecte les pannes d'appareils/réseaux et les erreurs de configuration dans l'ensemble de votre infrastructure, identifiant les problèmes opérationnels avant qu'ils ne s'aggravent.
Découvrez comment StationGuard combine toutes ces approches en visitant notre site web dédié à la cybersécurité :
https://www.omicroncybersecurity.com/en/products/StationGuard
En quoi les « alertes exploitables » peuvent-elles aider mes équipes informatiques et opérationnelles à collaborer ?
Le principal défi réside dans le fait que les analystes du SOC manquent généralement de contexte concernant les systèmes OT, tandis que les ingénieurs OT ne sont pas des spécialistes de la sécurité. Les alertes exploitables résolvent ce problème en replaçant les événements spécifiques aux systèmes OT dans leur contexte, sous une forme claire et compréhensible. Les connaissances intégrées sur les systèmes OT aident les analystes du SOC à interpréter les alertes sans avoir besoin d'une expertise approfondie du réseau électrique, ce qui accélère la réponse aux incidents. Une intégration SIEM transparente permet aux équipes de sécurité informatique d'agir sans délai face aux événements OT. Parallèlement, la réduction des faux positifs grâce à une bonne compréhension du système permet aux deux équipes de se concentrer sur les menaces réelles.
Vous avez besoin de conseils sur ce sujet ?