Angriffserkennung
Cyber Security in hochverfügbaren OT-Umgebungen
In Anlagennetzwerken und Leitstellen erfordert die deterministische Kommunikation, dass Unterbrechungen möglichst gar nicht auftreten. Herkömmliche IT-Sicherheitstools verursachen oft Grundrauschen oder übersehen OT-spezifische Risiken, da ihnen Protokollgenauigkeit und Verständnis für den betrieblichen Kontext fehlen.
Um diese Herausforderungen zu bewältigen, benötigen Sie ein Angriffserkennungssystem, das speziell für Netzumgebungen entwickelt wurde. Das System sollte Ihnen vollständige Transparenz in Ihrem Netzwerk bieten, die Analysedauer verkürzen und die Zuverlässigkeit gewährleisten. Zudem sollte es Ihnen ermöglichen, schnell auf Cyberangriffe zu reagieren. Es sollte für das Betriebspersonal und Sicherheitszentralen (SOCs) verständlich sein und den Nachweis der Einhaltung von Vorschriften wie NIS2 und nationalen Erkennungsanforderungen liefern.
Herausforderungen
Transparenz und Haftung in OT-Netzwerken
Digitalisierung und Fernbetrieb
Die Digitalisierung des Stromnetzes und dezentrale Energiequellen vergrößern die Angriffsfläche und führen zu domänenübergreifenden Sicherheitsrisiken.
Gezielte, OT-bewusste Bedrohungen
Angreifende testen zunehmend vorhersehbare OT-Muster aus; eine verzögerte Erkennung von Anomalien verlängert die Verweildauer und verstärkt die Auswirkungen auf den Betrieb.
Strengere Anforderungen an Erkennung und Reporting
Aufgrund der rechtlichen Rahmenbedingungen und der Sorgfaltspflicht der Betreiber sind die Erkennung, Protokollierung und Beweissicherung nicht mehr optional.
Wichtige Funktionen
Transparenz und Kontrolle in OT-Netzwerken
Netzwerktransparenz
Eine umfassende Angriffserkennungslösung bietet einen strukturierten Einblick in das Verhalten des OT-Netzwerks und hilft den Teams dabei, die Kommunikationsflüsse zwischen Geräten, Systemen und Standorten nachzuvollziehen.
Anomalien erkennen
Betriebsnetze folgen vorhersehbaren Mustern. Die Einbruchserkennung identifiziert Abweichungen vom erwarteten Kommunikationsverhalten, sodass Techniker:innen ungewöhnliche Aktivitäten frühzeitig erkennen und eine Bewertung potenzieller Risiken durchführen können.
Veränderungen verstehen
Konfigurationsänderungen, Wartungen oder System-Upgrades können unbeabsichtigte Auswirkungen haben. Ein auf die Betriebstechnik ausgerichtetes Monitoring deckt unerwartete Wechselwirkungen zwischen Geräten auf und macht deutlich, was sich geändert hat und warum dies von Bedeutung ist.
Schnellere Ursachenanalyse
Ein klarer Kontext verkürzt die Analysedauer. Durch die Verknüpfung von Ereignissen mit dem Betriebsverhalten ermöglicht die Angriffserkennung eine schnellere Ursachendiagnose und eine effizientere Fehlersuche.
Entwickelt für die Betriebstechnologie (OT)
Stromnetzumgebungen erfordern eine hohe Verfügbarkeit und eine strenge Änderungskontrolle. Die Angriffserkennung muss sich in diese Rahmenbedingungen einfügen, ohne die Schutz- oder Steuerungsprozesse zu beeinträchtigen.
Geringe Auswirkungen auf den Betrieb
Ein effektives OT-Monitoring arbeitet nicht-intrusiv, minimiert Fehlalarme und erfordert nur wenig manuelle Abstimmung. Dies ermöglicht eine skalierbare Bereitstellung über verschiedene Standorte hinweg, ohne den Betrieb zu beeinträchtigen.
Erfolgsgeschichten
Wir wollten herausfinden, wie sich die einzelnen IDS unter realen Bedingungen bewähren. Jeder Sturm führt eine Prüfung der Leistungsfähigkeit unserer Steuerungssysteme und Leistungsschalter durch. Das Gleiche gilt für IDS. Wenn nichts passiert, weiß man nie, was das System erkennen kann.
Vetle Norman
System Engineer, Glitre Nett
Verwandte Produkte
Energy Talks
Verwandte Podcast-Folgen
Website zum Thema Cyber Security
Erfahren Sie mehr über Angriffserkennung
Auf unserer Cyber-Security-Website erfahren Sie noch mehr über unsere Lösungen zur Angriffserkennung in OT-Systemen. Erfahren Sie, wie Sie mit StationGuard typische Intrusion-Detection-Systeme (IDS)-Herausforderungen meistern können.
Was bedeutet „Angriffserkennung“?
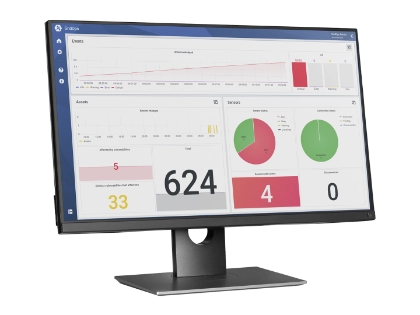
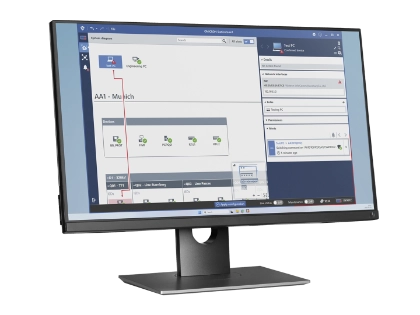
Ein Angriffserkennungssystem (IDS) führt kontinuierlich ein Echtzeit-Monitoring des Datenverkehrs im OT-Netzwerk durch, um Cyberbedrohungen, unbefugte Zugriffe und Anomalien zu erkennen. Dies ist für Betreiber von Stromnetzen unerlässlich: Regulierungen wie NIS2 und BSIG verlangen Funktionen zur Angriffserkennung, und OT-Umgebungen – Schaltanlagen, Leitstellen, SCADA-Systeme – sind wachsenden Bedrohungen ausgesetzt, die Firewalls allein nicht erkennen können. Ein IDS macht OT-spezifische Protokolle sichtbar, kontextualisiert Alarme für eine schnellere Reaktion auf Vorfälle und überbrückt die IT/OT-Lücke, indem es verwertbare Daten an Ihr SOC/SIEM weiterleitet.
Was sind die wichtigsten Ansätze zur Angriffserkennung?
Es gibt vier zentrale Techniken:
- Die Signaturerkennung identifiziert bekannte Bedrohungen und Indikatoren für Kompromittierung (IoCs) mithilfe von Pattern-Matching-Engines wie Suricata.
- Die Verhaltenserkennung erstellt ein Systemmodell Ihres Netzwerks und kennzeichnet unbefugte oder böswillige Abweichungen.
- Die Allowlist validiert den Datenverkehr anhand vordefinierter Geräteprofile, die über 300 OT-Protokolle abdecken – nur zulässige Kommunikation wird durchgelassen.
- Die Funktionsüberwachung erkennt Geräte-/Netzwerkausfälle und Konfigurationsfehler in Ihrer gesamten Infrastruktur und identifiziert Betriebsprobleme, bevor sie sich ausweiten.
Erfahren Sie auf unserer Cyber Security-Website, wie StationGuard all diese Ansätze kombiniert:
https://www.omicroncybersecurity.com/en/products/stationguard
Wie können „umsetzbare Alarme“ die Zusammenarbeit meiner IT- und OT-Teams verbessern?
Die Kern-Herausforderung besteht darin, dass SOC-Analyst:innen in der Regel nicht über den nötigen Kontext für die OT verfügen, während OT-Ingenieur:innen keine Sicherheitsspezialist:innen sind. Umsetzbare Alarme lösen dieses Problem, indem sie OT-spezifische Ereignisse in einem klaren, verständlichen Format in einen Kontext stellen.
Dank integriertem OT-Fachwissen können SOC-Analyst:innen Alarme interpretieren, ohne über fundierte Kenntnisse des Stromnetzes verfügen zu müssen, was die Reaktion auf Vorfälle beschleunigt. Eine nahtlose SIEM-Integration stellt sicher, dass IT-Sicherheitsteams unverzüglich auf OT-Ereignisse reagieren können. Gleichzeitig sorgt die Minimierung von Fehlalarmen durch das Verständnis des Systems dafür, dass sich beide Teams auf echte Bedrohungen konzentrieren können.
Suchen Sie Orientierung zu diesem Thema?