Gestion des vulnérabilités
Aperçu
La gestion des vulnérabilités est différente dans le domaine des technologies opérationnelles (OT)
Les systèmes OT et ICS – relais de protection, composants SCADA et passerelles – fonctionnent généralement pendant des décennies. L'application de mises à jour logicielles et de modifications de configuration peut nécessiter des interruptions planifiées, une coordination avec les fournisseurs et des vérifications réglementaires, alors que des correctifs peuvent ne pas être disponibles.
C'est pourquoi la gestion des vulnérabilités OT ne consiste pas à éliminer toutes les vulnérabilités, mais à prendre des décisions éclairées et fondées sur les risques, qui concilient cybersécurité, sécurité et continuité opérationnelle.
Les principes clés consistent à identifier les vulnérabilités pertinentes pour les systèmes OT déployés, à évaluer les risques en fonction de la disponibilité et de la sécurité, et à hiérarchiser les mesures d'atténuation en fonction de l'impact opérationnel.
La gestion des vulnérabilités OT n'est pas une tâche purement technique ; il s'agit d'un processus structuré de gestion des risques.
Défis
Menaces et responsabilités liées aux réseaux OT
La numérisation croissante, les menaces ciblées contre les systèmes opérationnels (OT) et les exigences réglementaires accordent la priorité à la détection et de la gestion des risques.
Surface d'attaque élargie
Les opérations à distance et les ressources énergétiques décentralisées entraînent une exposition accrue du réseau et des risques interdomaines.
Menaces ciblées contre les systèmes OT
Les attaquants exploitent les comportements prévisibles des systèmes OT ; une détection tardive prolonge la durée de la présence malveillante et aggrave l'impact opérationnel.
Pression réglementaire
Les cadres réglementaires tels que NIS2 et les exigences nationales en matière de détection imposent de disposer de preuves documentées de la détection.
Contraintes opérationnelles
La longue durée de vie des appareils et les délais de correction restreints limitent souvent les possibilités de correction.
Mesures de protection
Renforcez votre confiance en matière de sécurité OT
Risques comprehensibles des OT
Une gestion efficace des vulnérabilités des systèmes OT consiste à identifier, évaluer et corriger les vulnérabilités critiques lorsque cela s'avère nécessaire. Pour rendre les risques visibles et gérables, il est indispensable d'attribuer avec précision les avis de sécurité aux appareils OT existants, tout en tenant compte de leur niveau de gravité.
Visibilité des équipements OT
Il est essentiel de disposer d'un inventaire précis des équipements OT couvrant l'ensemble des appareils OT du réseau pour mener à bien une évaluation des vulnérabilités. Ce niveau de visibilité vous permet de mettre en correspondance les menaces avec des composants réels et de détecter les appareils non autorisés. Il facilite également la mise en conformité réglementaire tout en offrant une base solide pour la hiérarchisation des risques.
Défense proactive contre les attaques de type OT
Comprendre la véritable gravité des vulnérabilités et leur degré d'urgence permet une planification optimale et la mise en œuvre rapide de contre-mesures. Lorsqu'il n'est pas possible de corriger ces vulnérabilités, des mesures alternatives, telles que la détection des anomalies, peuvent être mises en place pour repérer immédiatement les attaques qui les ciblent.
Résilience tout au long du cycle de vie
La gestion des vulnérabilités peut contribuer à la résilience et à la conformité à long terme à toutes les phases d'un système électrique : conception (validation des configurations prévues), mise en service (identification des vulnérabilités initiales), exploitation (surveillance des changements et des risques nouvellement identifiés) et maintenance (évaluation des options de correction).
Solutions recommandées
Trouvez la solution adaptée à votre application
Détecter et gérer les menaces pesant sur votre système
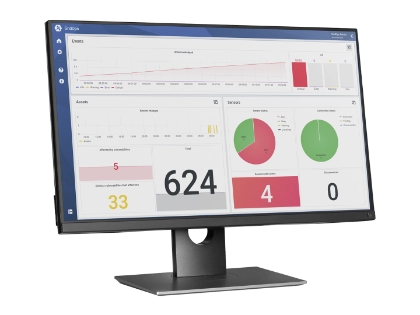
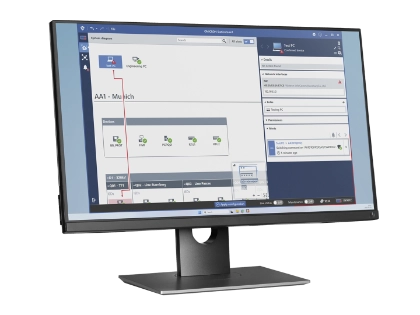
StationGuard Sensor et StationGuard GridOps se complètent pour assurer une gestion durable des vulnérabilités des systèmes OT. Alors que Sensor offre une visibilité sur les équipements et les communications, GridOps gère ces informations et facilite une évaluation structurée des risques opérationnels. On pourrait dire qu’ils sont les yeux et le cerveau qui éclairent et coordonnent les décisions en matière de sécurité pour les environnements OT.
Services d'accompagnement
Une expertise au service de la sécurité de votre réseau OT
Notre expertise en cybersécurité des systèmes opérationnels (OT) est spécialement adaptée aux environnements industriels. Alors, renforcez la cybersécurité de vos systèmes OT en faisant appel à nos experts.
Une réussite
Si le réseau électrique tombe en panne pendant dix jours, c'est l'anarchie. Ce projet visait à se préparer à ce genre de situations critiques.
Vetle Norman
System Engineer, Glitre Nett
Produits associés
Energy Talks
Épisodes de podcast associés
Site web sur la cybersécurité
Approfondissez vos connaissances en matière de gestion des vulnérabilités
Rendez-vous sur notre site web dédié à la cybersécurité pour en savoir plus sur nos solutions de gestion des vulnérabilités des systèmes OT. Découvrez comment une approche structurée et axée sur les risques permet d'identifier et de contextualiser les vulnérabilités de votre environnement OT, de hiérarchiser les mesures correctives et de protéger vos systèmes critiques sans perturber vos opérations.
Pourquoi est-il nécessaire de disposer d'un inventaire complet des éléments OT ?
Un inventaire rigoureux des éléments OT constitue le fondement d'une cybersécurité efficace du réseau électrique. Sans une connaissance précise de chaque appareil, notamment de son type, de son matériel, de la version de son micrologiciel et de la topologie des réseaux, les opérateurs ne disposent pas des informations nécessaires pour identifier les vulnérabilités qui affectent leur infrastructure. Les alertes de vulnérabilité génériques créent du bruit ; un inventaire précis garantit que seules les menaces pertinentes sont signalées. Il permet également de se conformer à des réglementations telles que NIS2 et améliore le éfficacité de la réponse aux incidents en associant les éléments aux techniciens et aux workflows de gestion des tickets. En bref, on ne peut pas prévenir ce dont on n'a pas connaissance. Rendez-vous sur notre site web dédié à la cybersécurité pour en savoir plus sur les méthodes de gestion que nous utilisons pour prendre en charge vos données d'éléments : https://www.omicroncybersecurity.com/en/solutions/ot-ics-asset-inventory
En quoi les mentalités en matière de gestion des risques diffèrent-elles entre les domaines de l'informatique (IT) et des technologies opérationnelles (OT) ?
La gestion des risques informatiques accorde la priorité à la confidentialité en protégeant les données contre tout accès non autorisé. Les priorités de l'OT sont fondamentalement inversées, la sécurité et la disponibilité passant avant tout. Un appareil OT vulnérable dans une sous-station ne peut pas être simplement mis hors ligne pour être corrigé sans mettre en péril la stabilité du réseau. Les équipes informatiques effectuent des mises à jour fréquentes et automatisées, tandis que les équipes OT doivent s'organiser en fonction de fenêtres opérationnelles qui nécessitent parfois des mois d'attente. Ce décalage de mentalité signifie que les processus de gestion des vulnérabilités axés sur l'informatique échouent souvent dans les environnements OT s'ils ne tiennent pas compte des contraintes opérationnelles en temps réel et des conséquences sur la sécurité physique. C'est pourquoi une solution qui ne signale que les vulnérabilités réellement pertinentes est si précieuse pour l'OT.
Quels sont les principaux défis liés à la gestion des vulnérabilités des systèmes OT ?
La gestion des vulnérabilités OT du réseau électrique est un véritable défi, car la portée exhaustive de la plupart des outils d’analyse signale même les vulnérabilités les plus marginales, ce qui génère un volume de données trop important. Sans un inventaire précis des éléments, incluant les versions de micrologiciels et les types d’appareils, les opérateurs ne peuvent pas déterminer quelles vulnérabilités présentent un risque sérieux. De plus, l'application de correctifs OT nécessite des coupures planifiées, une coordination avec les fournisseurs et des tests approfondis, ce qui rend une correction rapide pratiquement impossible. Les appareils hérités, dont le cycle de vie est de 15 à 25 ans, compliquent encore davantage la situation, car les fournisseurs ne fournissent parfois plus de correctifs.
Vous cherchez des conseils à ce sujet ?